La fonction de remplissage automatique est prise en compte (AutofillL'une des petites fonctionnalités qui rendent l'utilisation de l'informatique moderne si simple et fluide est la possibilité de renseigner automatiquement votre adresse e-mail et votre mot de passe lorsque vous vous connectez à un site web. De même, lors d'un achat en ligne, les informations de votre carte bancaire s'affichent instantanément, sans que vous ayez à sortir votre portefeuille. C'est rapide, pratique et invisible… jusqu'à ce que vous désactiviez le système.

Bien que le remplissage automatique permette de gagner du temps et d'économiser de l'énergie mentale, il peut constituer une mine d'or pour les pirates informatiques, les sites web malveillants, voire les bots qui savent comment le tromper pour obtenir des fuites de données sensibles. Vos extensions de navigateur peuvent déjà voir vos mots de passe.Mais grâce au remplissage automatique, n'importe qui peut le voir dans les bonnes conditions.
Liens rapides
Le remplissage automatique est le piège du confort absolu.
Rapide, facile et discrètement risqué

La fonction de remplissage automatique est conçue dans un seul but : simplifier au maximum le remplissage des formulaires répétitifs. Elle mémorise votre nom, votre adresse, votre numéro de téléphone, vos identifiants de connexion et parfois même vos informations de carte bancaire, vous évitant ainsi de les ressaisir à chaque fois qu'un champ similaire se présente. Pour la plupart d'entre nous, cela semble inoffensif. Après tout, les navigateurs comme Chrome, Edge, Firefox, Safari et autres chiffrent ces données et les protègent par le mot de passe de votre système ou par un mot de passe principal optionnel.
Le problème ne réside pas dans l'intention, mais dans l'environnement dans lequel la fonction de remplissage automatique fonctionne. Lorsque vous consultez un site web, votre navigateur ne peut pas déterminer avec certitude quels champs de saisie sont légitimes et lesquels ont été insérés par une personne malveillante. Le remplissage automatique se base sur les noms et la structure des champs, et non sur le contexte de sécurité. Cela signifie que si un site suspect dissimule des champs ou des scripts invisibles, votre navigateur pourrait les remplir par inadvertance, divulguant ainsi des données que vous n'aviez jamais l'intention de partager.
Autrement dit, la saisie automatique n'est généralement pas assez intelligente pour détecter les tentatives de fraude. Et vous pouvez être sûr que les cybercriminels ont déjà trouvé comment exploiter cette faille.
Champs invisibles, conséquences évidentes
Comment les sites web malveillants récoltent plus qu'ils n'écrivent
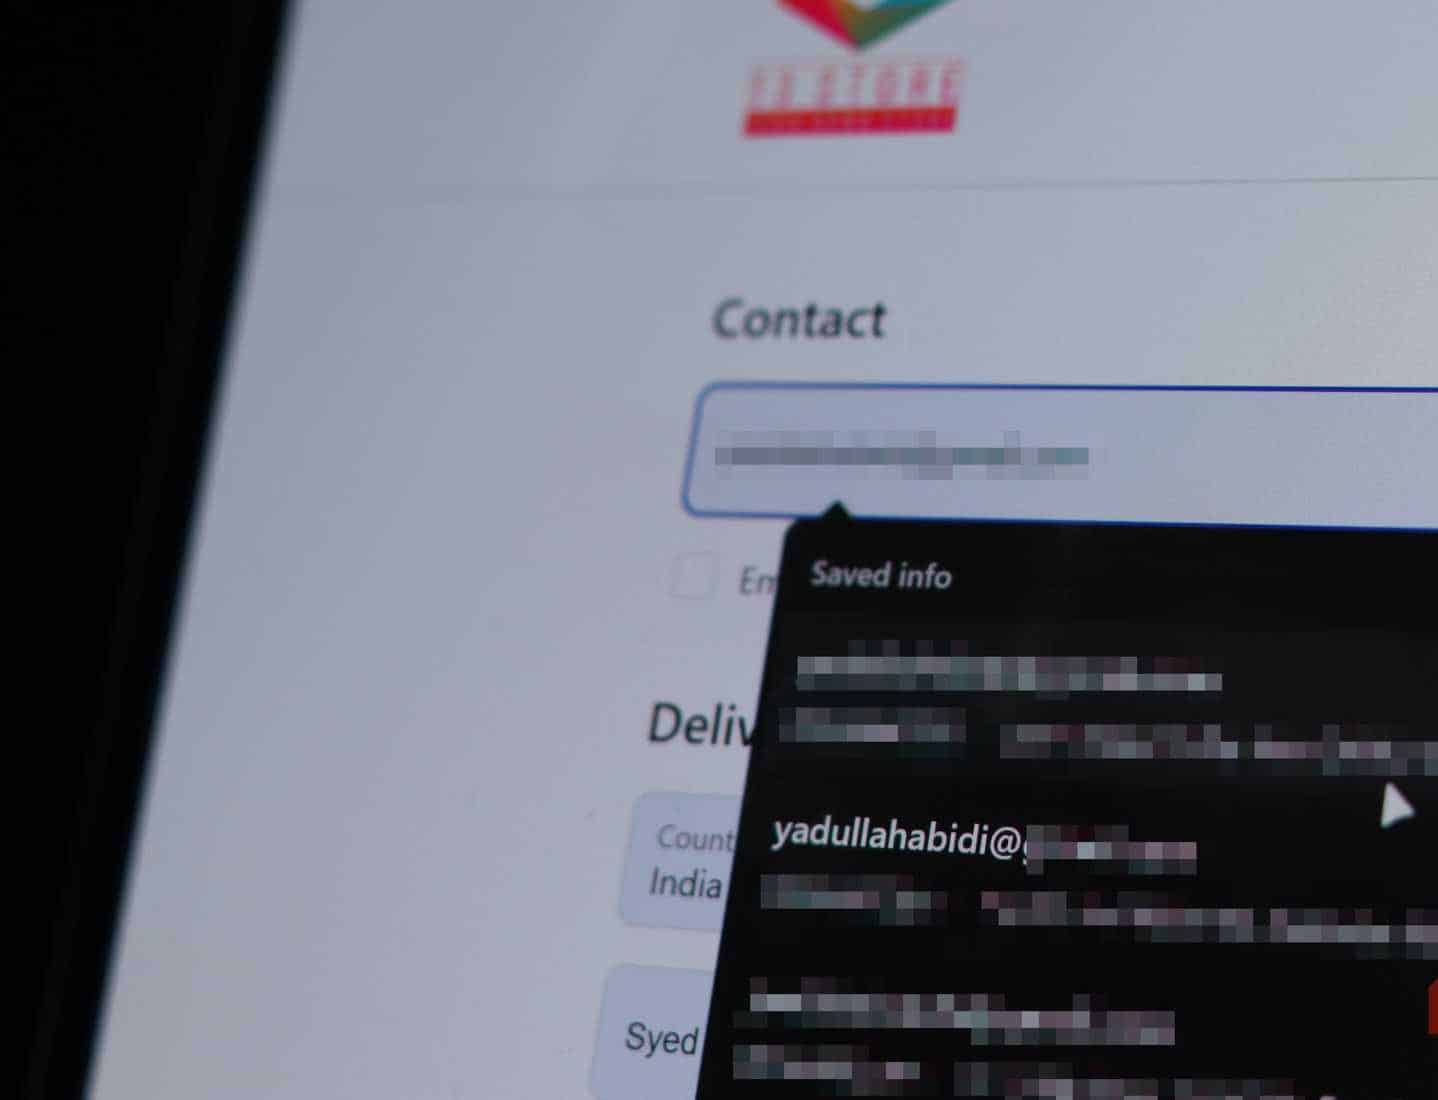
Les attaques par remplissage automatique les plus courantes reposent sur une technique simple : les champs de saisie cachés. Une page web malveillante peut contenir des formulaires de connexion invisibles, masqués par CSS ou placés hors écran. Lorsque la fonction de remplissage automatique s'active, elle ne se contente pas de remplir les champs visibles (adresse e-mail, nom d'utilisateur, etc.) ; elle remplit également ces champs cachés.
Si ces champs contiennent des données sensibles comme votre adresse, votre numéro de téléphone ou vos informations de carte bancaire enregistrées, ces données peuvent être transmises discrètement à un pirate. En revanche, vous ne verrez probablement aucun avertissement ni notification ; tout se déroule en arrière-plan, généralement en moins d’une seconde.
Ce qui complique encore les choses, c'est que les navigateurs gèrent différemment le remplissage automatique. Certains remplissent automatiquement tous les champs lorsqu'on clique dessus, tandis que d'autres exigent une confirmation explicite. Même les systèmes les plus sécurisés peuvent être manipulés si JavaScript trompe le navigateur et lui fait croire que le champ est légitime. Il s'agit d'une faille de sécurité inhérente au fonctionnement du remplissage automatique, et non pas nécessairement d'un bug de programmation corrigible.



Même les gestionnaires de mots de passe peuvent être exploités.
Les extensions de navigateur ne sont pas infaillibles.
Les gestionnaires de mots de passe tiers étaient censés corriger les failles du remplissage automatique dans les navigateurs, ce qui est l'une des raisons pour lesquelles… Pourquoi vous ne devriez pas utiliser le gestionnaire de mots de passe intégré à votre navigateurCela s'avère utile dans une certaine mesure, car les principaux gestionnaires de mots de passe comme Bitwarden, 1Password et Dashlane appliquent des politiques de remplissage automatique plus strictes. Ils ne remplissent que les URL connues, exigent une confirmation manuelle de l'utilisateur et chiffrent les données de bout en bout. Cependant, même ces solutions peuvent être victimes d'hameçonnage.
Une fausse page de connexion bien conçue, imitant parfaitement une page authentique, peut tromper votre gestionnaire de mots de passe et lui faire remplir automatiquement vos identifiants. Une fois ces informations soumises, elles disparaissent. Le maillon faible reste la confirmation de l'utilisateur. Si vous faites confiance à un domaine erroné ou cliquez sur le mauvais bouton, le remplissage automatique fonctionne comme prévu, mais pour le mauvais site.
Ajoutez à cela la montée en puissance des extensions de navigateur et des scripts intersites, et la fonction de remplissage automatique commence à apparaître moins comme une fonctionnalité pratique et plus comme un risque qui n'attend qu'une faille de sécurité exploitable.
Le chiffrement ne vous protégera pas d'un clic accidentel.
Un stockage sûr ne garantit pas une livraison sûre.
Les navigateurs stockent les données en toute sécurité, généralement protégées par le mot de passe de votre ordinateur ou votre mot de passe de synchronisation. C'est vrai dans une certaine mesure, mais même si vos données de remplissage automatique sont chiffrées, elles ne sont pas pour autant inviolables.
Par exemple, dans Chrome, si quelqu'un accède à votre compte utilisateur ou synchronise votre profil sur un autre appareil, il peut consulter toutes vos données de remplissage automatique et vos mots de passe enregistrés sans autorisation supplémentaire. Les systèmes Windows et macOS font leur possible pour empêcher ce type d'accès, mais les logiciels malveillants ne respectent pas ces règles. Une fois un système compromis, les données de remplissage automatique chiffrées peuvent être extraites, déchiffrées et envoyées à un serveur distant avec une relative facilité.
En règle générale, la sécurité du remplissage automatique dépend de la sécurité globale de votre appareil. Or, étant donné la fréquence à laquelle les gens laissent leur ordinateur déverrouillé, connecté à un réseau Wi-Fi public ou ouverts sur leur navigateur au travail, cette mesure de sécurité est loin d'être rassurante.
Désactivez le remplissage automatique et reprenez le contrôle.
Éteignez ce dont vous n'avez pas réellement besoin.
Désactiver le remplissage automatique peut sembler contraignant au premier abord, surtout si vous gérez plusieurs comptes en ligne. Rassurez-vous, vous n'êtes pas obligé d'arrêter brutalement. Vous pouvez désactiver certaines catégories de remplissage automatique, comme les informations de paiement et les adresses, tout en continuant à utiliser des identifiants de connexion gérés par un gestionnaire de mots de passe fiable. Les navigateurs offrent généralement un contrôle précis sur les champs mémorisés et sur le moment où ils sont remplis.
Si vous utilisez un gestionnaire de mots de passe, il est préférable d'utiliser les raccourcis de saisie manuelle plutôt que la saisie automatique. Vous pouvez également copier-coller les informations essentielles depuis un fichier de notes ou votre gestionnaire de mots de passe.
Le remplissage automatique n'est pas une faille de sécurité en puissance, mais une faille exploitable. La technologie en elle-même n'est pas malveillante ; elle fonctionne simplement au sein d'un système qui présuppose la bonne foi des internautes, une présomption rarement respectée par l'internet moderne.