La vulnérabilité du point de terminaison du gestionnaire d’entreprise Facebook permet à une application tierce de pirater une page. Compte Facebook Avec des autorisations limitées, la victime perdra l'accès permanent de l'administrateur à la page.
Par défaut, l'interface ne permet pas App Facebook Pour les applications tierces en ajoutant ou en modifiant les rôles d’administrateur de page (rôles de page tels que gestionnaire, éditeur, analyseur, etc.). Les applications tierces sont autorisées à effectuer toutes les opérations telles que la publication de cas pour votre compte, la publication d'images, etc. sauf l'ajout de rôles d'administrateur, car si l'application est autorisée à ajouter ou supprimer des gestionnaires, certains utilisateurs peuvent ajouter en tant qu'administrateur à la page et supprimer définitivement le propriétaire.

D'autre part, il existe un point de terminaison pour les pages de travail appelé userpermissions, qui permet d'ajouter ou de supprimer des rôles pour les administrateurs de page de travail qui traitent déjà le travail de Facebook.
La requête suivante fera de l'utilisateur cible le webmaster.
Requête : POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &business= &token_access= Réponse : Vrai
Après quelques minutes de test, j'ai reconnu que la suppression du paramètre de travail de la demande ne causait aucune erreur et nous a permis d'ajouter n'importe qui en tant que nouvel administrateur de la page et de supprimer l'administrateur de la page sur la page non commerciale sur laquelle l'application dispose d'une autorisation de gestion.
c'est ça! Quelle que soit l'application, si elle dispose de l'autorisation administrateur_pages de l'administrateur, elle peut pirater toutes ses pages Facebook en quelques secondes.
Grab page:
Requête : POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &token_access= Vrai
Enlevez la victime:
Demande : Suppression / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 user= &token_access= Réponse : Vrai
c'est tout! Page ciblée piratée!
Cette vulnérabilité a été signalée à l'équipe de sécurité de Facebook et est maintenant entièrement résolue.
La boîte de dialogue des autorisations ressemblera à ceci
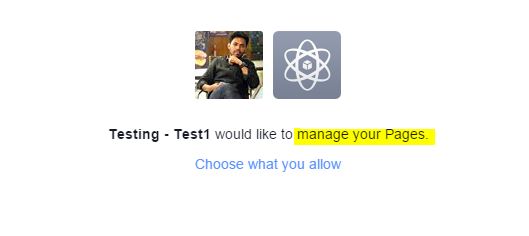
Si manager_pages est demandé, veuillez noter que cette application sera capable de gérer vos pages (publier des cas, publier des photos, etc.)
Les gens n’ont pas à s’inquiéter, vous pouvez toujours modifier les autorisations que vous avez accordées aux applications. L'autre ici.
Vous pouvez aussi lire comment Gagner de l'argent en bloguant Dans notre article. C'est la preuve AZ Blogging vous aide à obtenir votre premier chèque.