L'hameçonnage (phishing) est une méthode utilisée par les voleurs d'identité et les fraudeurs pour voler des informations. Ils y parviennent en utilisant l’ingénierie sociale ou la tromperie. L’objectif est de vous inciter à révéler des informations confidentielles ou personnelles qui peuvent ensuite être utilisées à des fins frauduleuses, comme le vol d’identité.
Ces escrocs doivent disposer de suffisamment d’informations pour se faire passer pour vous, voire vous remplacer, dans le monde virtuel d’Internet ou dans n’importe quelle banque moderne. Ces informations peuvent être aussi basiques que votre nom légal complet, votre numéro de sécurité sociale et votre adresse personnelle. Cela peut également aller jusqu'aux numéros de compte bancaire, aux informations de connexion aux services bancaires en ligne, au nom de votre mère et même inclure des questions et réponses secrètes pour vos comptes bancaires en ligne ou PayPal.

Liens rapides
Différents types de phishing
Il existe de nombreux types différents de phishing et ils ciblent différents groupes. Le type le plus courant est un simple courrier électronique affirmant que quelqu'un a raisonnablement besoin de vos informations pour faire quelque chose qui vous profite. Ces demandes incluent le transfert d’argent sur votre compte bancaire, le paiement d’amendes pour éviter une peine de prison, la demande de documents fiscaux et financiers, ou toute autre chose qui pourrait vous inciter à envoyer ce que l’attaquant demande. En plus des attaques générales, voici quelques-uns des types d’attaques de phishing les plus ciblés.
Attaque de phishing
Attaque de phishing Il s’agit d’une forme ciblée de phishing. Lors d'une attaque de spear phishing, l'attaquant dispose de certaines informations sur vous avant de vous envoyer quoi que ce soit. Ils surveillent votre présence sur les réseaux sociaux pour voir si vous publiez quelque chose sur vos achats récents. Ils surveillent également toute mention des sites de vente en ligne sur lesquels vous avez effectué des achats, des produits que vous avez achetés en ligne ou même des sites de rencontres.
Si vous tweetez que vous venez d’acheter la dernière iWatch de Best Buy, ils ont un appât pour leur piège. Et parce qu’ils surveillent déjà votre présence sur les réseaux sociaux, ils en savent un peu plus sur vous, comme votre nom et peut-être la ville dans laquelle vous vivez pour commencer.
Ils peuvent ensuite utiliser leur connaissance de vous pour créer un e-mail prétendant provenir de Best Buy. Cet e-mail peut indiquer qu'il y a un problème avec votre carte de crédit pour un achat récent et que vous devez remplir leur formulaire en ligne pour vérifier les informations de votre carte. Ou ils pourraient prétendre être un de vos amis et vouloir savoir si vous avez installé cette application géniale pour votre nouvelle iWatch. Sinon, ils ont un formulaire d’inscription simple prêt à être rempli pour obtenir l’application. Ils peuvent même se faire passer pour quelqu'un d'un site de rencontres, affirmant que votre profil doit être complété avant que vous puissiez obtenir plus de vues.
Les possibilités sont ici infinies et pourraient inclure le chantage, comme nous l’avons mentionné plus tôt cette année. ici.
PDG de la chasse à la baleine
Le phishing vise principalement à obtenir un accès non autorisé à des informations. Les attaquants ciblent donc les cadres supérieurs des entreprises pour accéder à leurs comptes de messagerie. Avec un accès complet à ces comptes, ils peuvent accéder aux informations de n’importe quel employé, lancer des transferts d’argent frauduleux ou faire des ravages dans n’importe quel département de l’entreprise. Ce type d’attaque est connu sous le nom de « whaling », car les PDG sont comparés aux grandes « baleines » du monde des affaires.
Il est rare que les employés vérifient les demandes de leur patron. Combien de fois avez-vous demandé à votre responsable : « Êtes-vous sûr d’en avoir besoin ? » Quand recevez-vous des conseils de sa part ? Cela n’arrive généralement pas, donc les attaquants exploitent cette confiance pour accéder à des informations sensibles. Par exemple, il n’est pas rare que quelqu’un remette en question la demande d’un vice-président des ventes concernant tous les dossiers RH de l’ensemble de l’équipe de vente.
Arnaque aux formulaires W2
Le phishing W2 est un type d'attaque de phishing plus spécifique, dans lequel un attaquant utilise le compte de messagerie d'un cadre ou se fait passer pour lui pour obtenir des formulaires W2 pour les employés ou des formulaires W9 pour les sous-traitants. La saison des impôts est la pire période pour ce type d’attaques, car les services de paie de la plupart des entreprises sont habitués à recevoir ce type de demandes.
Ces demandes ne doivent pas nécessairement provenir d’un dirigeant d’entreprise. Ils peuvent être usurpés pour sembler provenir de l'IRS, du fabricant d'un logiciel fiscal populaire ou même du cabinet d'un expert-comptable agréé. Les plus efficaces semblent provenir d'un cadre supérieur de l'entreprise, mais celles qui semblent provenir de l'IRS peuvent susciter suffisamment de peur pour éviter tout examen minutieux.



Attaques de phishing par ransomware
En 2016, on estimait que 90 % des e-mails de phishing J'ai porté une certaine forme de Ransomware. Bien que l’objectif du phishing soit d’accéder à des informations, les attaquants ont commencé à inclure un package de ransomware pour augmenter leurs revenus provenant de ces attaques. En fait, certains rapports indiquent que les ransomwares sont devenus la cible principale de la plupart des attaques de phishing, exploitant certaines vulnérabilités de sécurité des systèmes.
L’aspect vraiment sinistre ici est que ces attaquants croient que toute personne suffisamment naïve pour être victime d’une attaque de phishing est également susceptible de payer la rançon lorsque ses fichiers et ses photos sont verrouillés. Malheureusement, les statistiques à la fin de cet article soutiennent cette croyance, soulignant l’importance de la sensibilisation à la sécurité et la nécessité de prendre les mesures préventives nécessaires pour protéger les données contre ces types d’attaques.
Hameçonnage vocal
Avec la popularité croissante des technologies de voix sur IP (VoIP), certains pirates ont recours à des appels directs aux personnes pour tenter de les inciter à divulguer leurs informations. Un serveur VoIP peut être configuré pour imiter n'importe quelle entité qu'un pirate souhaite usurper, d'une banque à une agence gouvernementale. Les possibilités ici sont infinies.
La possibilité de modifier les informations d'identification de l'appelant fournies par le serveur, ainsi que la possibilité de spécifier l'indicatif régional à partir duquel le serveur appelle, permettent à un escroc de se faire facilement passer pour quelqu'un d'autre par téléphone. Avec l'externalisation en hausse de nos jours, les fraudeurs n'ont même pas besoin d'avoir l'arabe comme première langue pour réussir ce type de fraude.
Fraude par SMS (SMiShing)
Selon un rapport de 2010, 90 % des SMS sont lus dans les trois minutes suivant leur réception, et le taux de lecture des SMS est de 99 %. Lien de rapport. Il n’est donc pas surprenant que les SMS soient devenus un autre moyen pour les escrocs de cibler leurs victimes.
Comme pour toute autre campagne de phishing, l’escroc envoie un SMS en masse à des centaines, voire des milliers de numéros de téléphone, avec des indications telles que « Votre carte de crédit/débit a été désactivée en raison d’une activité suspecte. Veuillez appeler notre numéro gratuit pour vérifier vos coordonnées. Ou « Vous avez été sélectionné pour gagner un prix de magasinage de 1,000 100 $. Il vous suffit d’être parmi les XNUMX premiers visiteurs de ce site Web pour réclamer votre prix. Ces méthodes visent à obtenir une réponse rapide et à recueillir le plus d’informations possible sur la victime.
Quelles sont les techniques d’attaque de phishing les plus courantes ?
Les techniques de phishing les plus courantes sont effectuées par courrier électronique, où les courriers électroniques sont déguisés en sources officielles telles que PayPal, une grande banque, voire le FBI, la CIA ou le ministère de la Sécurité intérieure, pour n'en citer que quelques-uns. Ces messages contiennent tous les logos officiels de l’entité usurpée, mais ils comportent deux indicateurs importants indiquant qu’il s’agit de messages frauduleux :
- Ces messages sont urgents et nécessitent que vous preniez des mesures immédiates pour éviter qu'un événement grave ne se produise, comme la saisie d'actifs, le verrouillage d'un compte ou même une arrestation.
- Ces messages contiennent soit un fichier joint à remplir, soit un lien vers un site Web contenant des champs à remplir pour vos informations personnelles.
N'oubliez pas que l'objectif de l'attaquant dans les attaques de phishing est de collecter vos informations personnelles que vous ne donnez à personne. Pour y parvenir, l’attaquant tente de vous convaincre que vous avez affaire à une entité officielle et qu’il a une bonne raison de collecter ces informations. Soyez donc toujours prudent lorsque vous traitez des courriers électroniques qui vous demandent vos informations personnelles.
Exemples de phishing :
- Vous pouvez recevoir un e-mail de PayPal indiquant qu'une activité suspecte a été détectée sur votre compte. Par mesure de précaution, ils ont suspendu votre compte jusqu'à ce que vous fournissiez suffisamment d'informations pour prouver que vous êtes le propriétaire du compte. Cela se fait soit en remplissant le formulaire ci-joint et en cliquant sur le bouton « Envoyer », soit en répondant à leur e-mail avec des réponses à une liste de questions, telles que « Quel est le nom de jeune fille de votre mère ? » « Quelle banque utilisez-vous pour votre compte personnel ? » Et même « Quels sont vos numéros de compte bancaire pour tous vos comptes courants ? »
- Wells Fargo peut remarquer une activité suspecte sur votre carte de crédit et suspendre votre compte. Pour annuler la suspension de votre compte, vous devrez remplir le document ci-joint et le leur envoyer par courrier électronique en utilisant le lien dans le document.
- Le FBI peut prétendre retracer une activité illégale jusqu'à l'adresse IP de votre ordinateur. Si vous ne remplissez pas le formulaire ci-joint et ne payez pas de caution (généralement un Bitcoin), un mandat d'arrêt sera émis auprès de votre agence locale d'application de la loi pour vous arrêter et vous détenir jusqu'à la date de votre procès.
- Vous pouvez recevoir une notification indiquant que vous avez gagné à une loterie pour laquelle vous n’avez pas acheté de billet auparavant.
Les sites Web frauduleux constituent également un moyen efficace d’amener les utilisateurs non avertis à fournir des informations qu’ils ne fourniraient pas normalement. Il peut s'agir de fausses pages de connexion conçues pour ressembler exactement à une entreprise populaire ou bien connue. Selon SymantecLes utilisateurs du célèbre service de stockage cloud Dropbox se sont vu présenter une fausse page de connexion hébergée par le même service de stockage cloud.
Une version très sophistiquée de cette astuce est utilisée pour obtenir les identifiants de connexion de l'utilisateur, que la fausse page de connexion enregistre en texte brut pour une utilisation ultérieure par l'attaquant. Le navigateur de l'utilisateur est ensuite redirigé vers la véritable page de connexion du site en utilisant les informations d'identification fournies. L’effet global est que l’utilisateur est connecté sans aucune indication que ses informations ont été volées.
L'attaquant peut alors, à son gré, se connecter au compte de l'utilisateur et en prendre le contrôle. Ils peuvent également tester les mêmes informations d'identification avec d'autres services en ligne pour voir si l'utilisateur en question a utilisé la même combinaison de nom d'utilisateur et de mot de passe ailleurs, comme Gmail ou Yahoo! Ou eBay ou tous les principaux sites bancaires en ligne.
Internet n’est pas le seul moyen de phishing. À mesure que les smartphones sont devenus plus populaires, l’utilisation des messages SMS et des appels téléphoniques vers des numéros mobiles avec des demandes d’informations a également augmenté. Un attaquant pourrait modifier l’identifiant de l’appelant pour afficher de fausses informations ou même utiliser un numéro de téléphone VoIP avec un indicatif régional local pour la victime potentielle.
Ils peuvent alors se faire passer pour une banque, un processeur de carte de crédit ou même une agence locale chargée des forces de l’ordre. Étant donné qu’ils ont pour habitude d’escroquer les gens, aucune affirmation n’est trop exagérée tant qu’elle fonctionne.
Comment éviter d’être victime d’une fraude en ligne
Tout d’abord, ne paniquez pas. Quel que soit l'e-mail, l'appel téléphonique ou le site Web qui tente de vous tromper, n'oubliez pas que ce n'est pas aussi grave qu'il y paraît. Si tel était le cas, vous n’auriez pas reçu de notification via un message préenregistré lors d’un appel téléphonique, d’un e-mail ou d’une publicité pop-up pendant que vous naviguiez sur Internet.
Lorsqu'une banque comme Wells Fargo détecte une activité suspecte sur votre compte, sa politique habituelle est de refuser la transaction suspecte et de vous contacter par téléphone avec son équipe anti-fraude pour vérifier s'il s'agit d'un achat légitime.
PayPal peut parfois geler les comptes en cas de problèmes, mais il ne vous enverra jamais de pièce jointe à remplir et à lui renvoyer. Ils ne vous demanderont pas non plus de détails tels que le nom de jeune fille de votre mère, sauf peut-être comme question secrète si vous oubliez votre mot de passe.
Le FBI a la réputation de fermer les sites Web illégaux et de remplacer leurs pages d’accueil par leur propre page d’avertissement. Cependant, visiter l’un de ces sites n’est pas une activité illégale, vous ne pouvez donc pas être condamné à une amende pour avoir visité un site Web.
Si l’e-mail contient un lien, il mènera à leur page d’accueil ou peut-être à leur page de connexion. Pour vérifier un lien, passez simplement votre souris sur le lien, mais ne cliquez pas dessus. Lorsque vous passez votre souris sur un lien, une petite fenêtre contextuelle apparaît en bas de la fenêtre indiquant où ce lien mène.
Ce n’est pas parce que vous voyez PayPal en lettres bleues soulignées dans le corps d’un e-mail que le site Web qui s’ouvrira est PayPal. Il s'agit peut-être d'un site frauduleux.
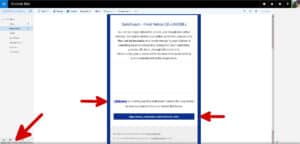
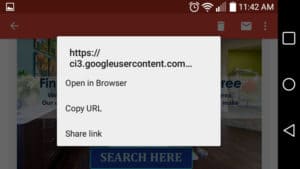
Sur les appareils mobiles, lorsque vous lisez un e-mail, vous pouvez appuyer longuement sur un lien dans l'e-mail pour voir sa destination. Vous aurez alors la possibilité de copier l'URL, de l'ouvrir dans le navigateur par défaut de votre appareil ou de la désélectionner.
Parfois, l'URL est masquée à l'aide de sites tels que : bit.ly. Le but de ces sites est de raccourcir les URL pour les adapter aux tweets ou aux articles de microblog où vous avez un nombre limité de caractères pour votre message. Il n’y a aucune raison de masquer l’URL de destination d’une correspondance légitime envoyée par courrier électronique.
Pour les sites Web frauduleux, les éléments les plus importants à vérifier sont l’adresse réelle du site, la présence d’un certificat de sécurité et la validité de ce certificat.
- Si l’e-mail contient une pièce jointe, supprimez-la et passez à autre chose. Les banques, PayPal et le FBI savent très bien que les pièces jointes ne doivent pas être incluses dans une correspondance officielle. Ne l’ouvrez pas, ne répondez pas à l’e-mail et ne cliquez surtout sur aucun lien qu’il contient. C'est une arnaque et peut être supprimé en toute sécurité. Les seules exceptions à cette règle sont : Signatures numériques, qui peuvent parfois apparaître sous forme de pièces jointes. Dans le cas contraire, les pièces jointes doivent être traitées comme la chose la plus dangereuse.
- Les en-têtes d'e-mails sont un enregistrement de la provenance de l'e-mail, de l'endroit où il a été envoyé et de l'adresse à utiliser pour les réponses. Il y a beaucoup d’informations stockées dans la tête, mais ces trois informations sont importantes pour identifier une fraude potentielle. Il est très facile de faire croire qu'un e-mail provient de PayPal ou de Bank of America, mais il est difficile de masquer l'adresse e-mail réelle d'où il provient. Dans Hotmail, lorsqu'un e-mail est marqué comme spam par Microsoft, l'adresse e-mail complète de l'expéditeur s'affiche automatiquement en haut de l'e-mail lorsqu'il est ouvert. Si l'e-mail n'est pas marqué comme spam, vous pouvez vérifier l'adresse e-mail en ouvrant l'e-mail et en passant la souris sur le nom de l'expéditeur.
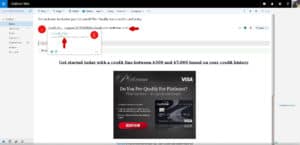
- Il en va de même pour tous les liens contenus dans l’e-mail. Si vous passez votre souris sur le lien, mais ne cliquez pas dessus, vous verrez une petite ligne en bas de la fenêtre de votre navigateur avec l'URL de destination du lien. Si cette URL ne contient pas le nom de l’entreprise dont l’e-mail prétend provenir, ne cliquez pas dessus. Fermez cet e-mail, ouvrez un navigateur Web et saisissez vous-même l’adresse Web de l’entreprise.
- Toute affirmation selon laquelle vous recevez de l’argent d’une personne située en dehors de votre pays est presque à 100 % garantie d’être une arnaque. Personne n’est payé pour rechercher dans de vieux dossiers les destinataires de l’argent. Aucun banquier ni aucun fonctionnaire de quelque nature que ce soit ne tenterait de faire sortir de l’argent de son pays en appelant une personne au hasard en ligne et en concluant un accord. Aucune banque avec laquelle vous avez déjà eu affaire n'aura de compte à votre nom, n'attendant que vous pour le récupérer.
- Un site Web qui prétend avoir trouvé des virus sur votre ordinateur. Il n’existe aucun site Web capable d’analyser votre ordinateur à la recherche de virus. Les virus informatiques sont de petites choses malveillantes qui nécessitent un accès à votre ordinateur bien plus important que ce qu'une page Web peut gérer. Un véritable programme antivirus analyse non seulement les fichiers de votre disque dur à la recherche de signes d'infection, mais examine également les programmes en cours d'exécution, les services actifs, les utilitaires cachés et toute autre zone où ces erreurs sont suspectées d'être présentes. L’examen de tous ces domaines nécessite du temps et des ressources telles que la puissance de traitement. Ce n’est pas quelque chose qui peut être fait à partir d’un site Web.
- Une fenêtre contextuelle du FBI vous inflige une amende pour activité illégale en ligne. Le FBI n’utilise pas de fenêtres contextuelles pour attraper les criminels en ligne. Ils fermeront les sites qui vendent des produits illégaux ou qui se livrent au piratage, mais ils ne pourront pas infliger d’amendes aux personnes qui visitent ces sites. Seul un juge a le pouvoir d’infliger une amende à un criminel présumé. Le FBI peut rassembler des preuves, constituer un dossier, demander un mandat d’arrêt contre un suspect et procéder à l’arrestation proprement dite lorsqu’un juge signe le mandat. Ils n’ont pas le pouvoir d’infliger des amendes à qui que ce soit.
- Un site que vous visitez régulièrement apparaît et vous demande de vous connecter, mais n'affiche pas de cadenas vert, c'est très suspect. La connexion à une entreprise légitime disposera d'un certificat de sécurité correspondant à l'URL du site, ce qui peut être vérifié par votre navigateur affichant l'icône de cadenas vert mentionnée précédemment. Le mieux pour ces pages est de fermer la page, d’ouvrir un nouvel onglet et de saisir vous-même l’URL réelle. Vous pouvez également consulter votre liste de favoris ou de signets et cliquer sur le lien que vous y avez enregistré.
- Faux sous-domaines. Il s’agit d’une tactique astucieuse où l’escroc crée un site Web qui ressemble exactement à la page d’accueil de l’entreprise ou de l’agence dont il souhaite se faire passer. Malheureusement, l'URL de cette entité est déjà prise. Par exemple, ils ne peuvent actuellement pas enregistrer le nom de domaine paypal.com car PayPal a déjà réservé ce domaine. Mais supposons que l'escroc ait enregistré iamascammer.com comme domaine personnel. Il peut alors essayer d'enregistrer le sous-domaine paypal.iamascammer.com. Ils créent ensuite une page Web pour ce sous-domaine qui ressemble exactement à une page PayPal, mais avec une touche supplémentaire. Chaque fois qu'un utilisateur saisit ses informations de connexion, une page lui demande de confirmer.
Comment signaler les e-mails frauduleux
La plupart des gens suppriment les e-mails de phishing dès qu’ils les reçoivent, et c’est une bonne chose. Mais si l'un de ces messages passe à travers votre filtre anti-spam et semble particulièrement efficace ou dangereux, ou si vous en avez assez et souhaitez jouer un rôle plus proactif dans la lutte contre le phishing, vous pouvez signaler les e-mails frauduleux aux autorités compétentes.
Aux États-Unis, vous disposez de plusieurs endroits pour signaler un cas de phishing. Transférer l'e-mail à :
- Commission fédérale du commerce FTC sur [email protected]
- Groupe de travail anti-hameçonnage sur [email protected]
- Équipe américaine de préparation aux urgences informatiques US-CERT sur [email protected]
- L'entité dont l'identité a été usurpée, qu'il s'agisse d'une banque ou d'une autre entreprise.
La Federal Trade Commission note qu'il est utile d'inclure l'en-tête complet de l'e-mail, qui comprend les noms d'affichage et les adresses e-mail de l'expéditeur et du destinataire, la date et l'objet. Certaines de ces informations sont masquées par défaut dans certains programmes de messagerie, vous devrez donc peut-être rechercher comment afficher ces informations. Il est recommandé de joindre une capture d'écran du message d'origine lors du signalement.
Les résidents du Royaume-Uni peuvent signaler les escroqueries par phishing à Site Web d'Action contre la fraude. Les utilisateurs doivent simplement répondre à quelques questions sur la tentative de phishing et sur la personne usurpée pour obtenir l'adresse e-mail appropriée à laquelle transférer le message.
Réparer les dommages après avoir été victime d'une arnaque
Si vous êtes victime d'une arnaque par phishing, vous devrez prendre certaines mesures pour limiter les dégâts. Commencez à le traiter comme un cas. Vol d'identité, car c'est ce à quoi cela pourrait conduire si vous n'agissez pas rapidement.
Arrêtez immédiatement votre ordinateur si l’attaque de phishing inclut un package de ransomware. Si vous pensez avoir été infecté par un ransomware, demandez l’aide d’un professionnel. Si l’ordinateur est lié au travail, prévenez immédiatement votre équipe informatique. N'hésitez pas à ce sujet. Ce type d’infection peut rapidement se propager aux serveurs de l’entreprise et aux magasins de données réseau, provoquant un véritable chaos.
S'il s'agit d'un PC, vous aurez toujours besoin d'aide. Demandez à l’équipe informatique de votre entreprise si elle peut vous aider. Ils ne peuvent probablement pas, mais demandez-leur quand même. S'ils ne peuvent pas vous aider, ils connaissent peut-être quelqu'un dans votre région qui le peut, comme un pigiste ou un entrepreneur local. L’objectif ici est d’obtenir l’aide de quelqu’un qui peut soit récupérer vos données importantes, soit protéger ce qui n’est pas encore verrouillé.
Votre deuxième action doit être tout aussi rapide. Vous devez vous connecter à Internet, en utilisant un autre ordinateur, et commencer à changer vos mots de passe. Commencez par les services bancaires en ligne et parcourez tous les sites liés à votre argent. Une fois vos fonds sécurisés, accédez à vos comptes de messagerie, à vos services de stockage de fichiers, à vos comptes de réseaux sociaux et à tout autre site nécessitant une connexion. Si vous ne parvenez pas à vous souvenir de tous les sites qui nécessitent une connexion, n'allumez pas votre ordinateur pour vérifier, pas avant qu'il n'ait été vérifié par un technicien qualifié.
Vous devrez également contacter les principales agences de crédit et placer une alerte à la fraude sur votre compte de crédit en tant que victime potentielle d’usurpation d’identité. Cela n'empêche pas un voleur d'identité d'utiliser votre identité, mais cela facilite la réparation des dommages causés à votre crédit une fois que cela s'est produit. Vous devrez également commencer à surveiller votre crédit de près au cours des prochaines années. Plus vite vous réagissez à une situation de vol d’identité, plus il sera facile de reprendre le contrôle de votre identité lorsque les choses tournent mal.
Si vous avez fourni les informations de votre carte de débit ou de crédit, contactez votre banque et signalez le vol de la carte. Vous devrez également surveiller attentivement le compte associé à la carte. Si le même numéro de compte est donné à l'attaquant, demandez à votre banque de fermer ce compte et d'en ouvrir un nouveau, en transférant vos fonds sur le nouveau compte au cours du processus. Surveillez attentivement vos relevés de compte pour détecter tout achat suspect ou non autorisé.
Si votre connexion PayPal ou eBay est compromise, essayez de vous connecter à votre compte. Si vous le pouvez, changez votre mot de passe et toutes les questions de sécurité. Il est fortement recommandé de configurer l'authentification à deux facteurs pour tous les comptes qui l'autorisent, car cela permet de réduire le risque qu'un attaquant puisse compromettre votre compte, même s'il dispose de vos identifiants de connexion.
Si vous ne parvenez plus à vous connecter à votre compte, vous devez contacter l'entreprise et signaler le piratage de compte. Immédiatement. Plus vous attendez pour agir, plus cela peut nuire à vos comptes.
Statistiques
Le problème du phishing et des escroqueries en ligne est devenu si grave que de nombreuses entreprises s’efforcent désormais de collecter des données et de signaler les faits liés à ces types d’attaques. Selon Pour un rapport récentEnviron 30 % des e-mails de phishing sont ouverts. Il s’agit d’une estimation prudente basée sur un échantillon de données provenant d’une seule entreprise. D’autres groupes affirment que ce chiffre pourrait atteindre 50 %, mais ils ne disposent pas de chiffres exacts pour étayer leur affirmation. dans Un autre rapportOn a constaté une augmentation significative des e-mails de phishing envoyés en 2016.
JPMorgan Chase Bank a mené Testé en 2015 Pour savoir combien de ses employés seront victimes d’une arnaque par phishing. Pas moins de 20 % des employés ont ouvert l’e-mail frauduleux. C’est un taux de réussite impressionnant. C'est plus que suffisant pour justifier la rédaction d'un seul e-mail et son envoi via un programme de messagerie complet vers une liste de centaines de milliers d'adresses e-mail.
J'ai déterminé Groupe de travail anti-hameçonnage 123,555 2016 sites Web de phishing uniques au début de 2016. Au cours du dernier trimestre de XNUMX, ذكرت Le groupe a déclaré que ses clients avaient reçu 95,555 19.6 campagnes de courrier électronique de phishing uniques. Ce rapport révèle également que les entreprises du secteur des services financiers étaient les cibles privilégiées dans XNUMX % des cas de ces campagnes.
Il ne faut pas beaucoup de mathématiques pour se rendre compte qu’une grande entité bancaire comme JPMorgan pourrait être victime de près de 4,000 4,000 de ces campagnes. Cela signifie qu'il pourrait y avoir près de XNUMX XNUMX campagnes de phishing réussies dans une seule banque.
Résumé
La règle de base en matière de courriers électroniques est de les traiter tous avec prudence. Si votre banque doit vraiment fermer votre compte, elle vous appellera. Lorsque PayPal rencontre un problème avec l'activité de votre compte, il vous le fait savoir, mais ne demande pas plus d'informations que celles dont il dispose déjà. Et ils ne vous demanderont certainement jamais de confirmer les détails de votre compte dans une pièce jointe que vous devrez remplir et leur envoyer.
La plupart des organisations ont des politiques strictes contre l’envoi de pièces jointes par courrier électronique. De plus, tout courrier électronique provenant de l'entité physique vous sera adressé, contiendra votre nom ou le nom d'utilisateur de votre compte et contiendra une adresse de réponse qui fait partie de la présence physique de cette entité sur le Web.
En ce qui concerne les sites Web, méfiez-vous de ceux qui apparaissent dans une nouvelle fenêtre ou un nouvel onglet de navigateur. Surtout si vous naviguez sur des sites qui contiennent des photos de lapins avec des tartes sur la tête.
N’importe qui peut créer un site Web pour qu’il ressemble exactement à un autre site Web. Ils peuvent même obtenir un certificat attestant que l’URL est bien celle qu’elle prétend être. Mais si le site est https://www.barikofamerica.com/, vous pouvez être sûr qu'il n'est pas réellement affilié à Bank of America, même s'il ressemble exactement à leur page d'accueil.
Veuillez noter qu'au moment de la rédaction, https://www.barikofamerica.com/ n'est pas un site Web réel. Il est utilisé ici comme un simple moyen d'utiliser une faute de frappe pour dissimuler un site de phishing potentiel.
Alors que j’écrivais cet article, j’ai reçu un e-mail de M. Robert Pridemore de la National Security Agency de New York. L'expéditeur affirme qu'il a été envoyé au Nigéria par le gouvernement fédéral et qu'on lui a remis un dossier marqué d'une croix rouge, indiquant que mon argent n'avait pas été transféré.
L'adresse e-mail de l'expéditeur apparaît comme «[email protected]L'adresse postale réelle fournie dans l'e-mail s'est avérée être celle de Chase Bank à Oakland Gardens, New York, et le numéro de téléphone avait un indicatif régional pour San Fernando Valley, Californie. Finalement, ce supposé responsable de la NSA m'a fourni une adresse Gmail pour que je puisse le contacter directement. Il n'a même pas essayé de cacher l'adresse e-mail via un faux lien « mailto : ».
Malheureusement, il s’agit du niveau de complexité minimum requis pour qu’une campagne de phishing réussisse. Même si je n'appellerais jamais M. Pridemore, de nombreuses personnes le font et finissent par perdre des centaines, voire des milliers de dollars chacune ou par se faire voler leur identité et la vendre à des personnages plus agressifs.
Quel genre de choses avez-vous vues qui semblaient soit trop belles pour être vraies, soit tout simplement trop suspectes ? Laissez un commentaire ci-dessous et partagez un exemple d’attaque de phishing.