Les mots de passe sont devenus la première ligne de défense pour protéger vos comptes numériques, mais vous êtes-vous déjà demandé à quel point ils sont faciles à pirater ? Créer des mots de passe forts et uniques n'est pas seulement un conseil passager, c'est une nécessité pour sécuriser vos données.
Pour m'assurer que les mots de passe que j'utilise sont efficaces, j'ai décidé d'essayer de déchiffrer mes propres mots de passe à l'aide d'un outil open source. J'ai testé trois mots de passe différents pour comprendre le fonctionnement des attaques courantes et découvrir ce qui rend un mot de passe plus sécurisé contre les pirates.
Dans cet article, je partage mes découvertes et conseils pratiques pour améliorer la sécurité de vos mots de passe et préserver la sécurité de vos données.

Liens rapides
Que signifie casser un mot de passe ?

Lorsque vous créez un compte à l’aide d’un service en ligne, le fournisseur cryptera généralement (et nous l’espérons) vos informations de connexion sur son serveur. Cela se fait à l’aide d’un algorithme pour créer «fragmentation", qui est une chaîne aléatoire de lettres et de chiffres propres à votre mot de passe. Bien sûr, ce n’est pas vraiment aléatoire – il s’agit d’une chaîne de caractères très spécifique que seul votre mot de passe peut générer – mais pour un œil non averti, cela ressemble à un gâchis.
Convertir un mot en hachage est beaucoup plus rapide et plus facile que de « déconstruire » à nouveau le hachage en mot. Ainsi, lorsque vous définissez un mot de passe, le service auquel vous vous connectez exécute le mot de passe via un hachage, puis stocke le résultat sur son serveur.
Si le fichier de mot de passe spécifié est divulgué, les pirates tenteront de découvrir son contenu en utilisant un crack de mot de passe. Étant donné que le chiffrement d'un mot de passe est plus rapide que le déchiffrement, les pirates informatiques mettent en place un système qui prend les mots de passe potentiels en entrée, les chiffre en utilisant la même méthode que celle utilisée par le serveur, puis compare le résultat avec une base de données de mots de passe.
Si la valeur de hachage d'un mot de passe potentiel correspond à des entrées de la base de données, le pirate sait que chaque résultat correspond à Mot de passe possible Ce qui a été essayé.
Comment j'ai piraté mes mots de passe avec HashCat
Eh bien, commençons par décomposer certains des mots de passe que vous avez créés pour voir à quel point c'est simple. Pour ce faire, j'utiliserai Hashcat, une application de craquage de mot de passe gratuite et open source accessible à tous.
Dans ces tests, je vais cracker les mots de passe suivants :



- 123456Mot de passe classique et cauchemar de cybersécurité, 123456 est le mot de passe le plus utilisé au monde. Elle a compté Col Nord 3 millions de comptes utilisaient 123456 1.2 mots de passe, dont XNUMX million étaient destinés à protéger les comptes au niveau de l'entreprise.
- Suzanne48 !: Un mot de passe qui suit les modèles que la plupart des utilisateurs utilisent pour créer un mot de passe sécurisé. Ce mot-clé répond généralement aux exigences de base en matière d'hygiène des mots de passe, mais comme nous l'explorerons plus tard, il contient des vulnérabilités critiques qui peuvent être exploitées.
- t9^kJ$2q9a: Un mot de passe que vous avez créé en utilisant Générateur Bitwarden. Il est configuré pour générer un mot de passe de 10 caractères utilisant des lettres majuscules et minuscules, des symboles et des chiffres.
Maintenant que nous avions nos mots de passe, je les ai chiffrés à l'aide de MD5. Voici comment apparaîtront les mots de passe s'ils se trouvent dans un fichier de mots de passe enregistré sur le serveur :
- 123456: e10adc3949ba59abbe56e057f20f883e
- Suzanne48 !: df1ce7227606805745ee6cbc644ecbe4
- t9^kJ$2q9a: 450e4e0ad3ed8766cb2ba83081c0a625
Maintenant, il est temps de le décomposer.
Effectuer une pause simple à l'aide d'une attaque par dictionnaire
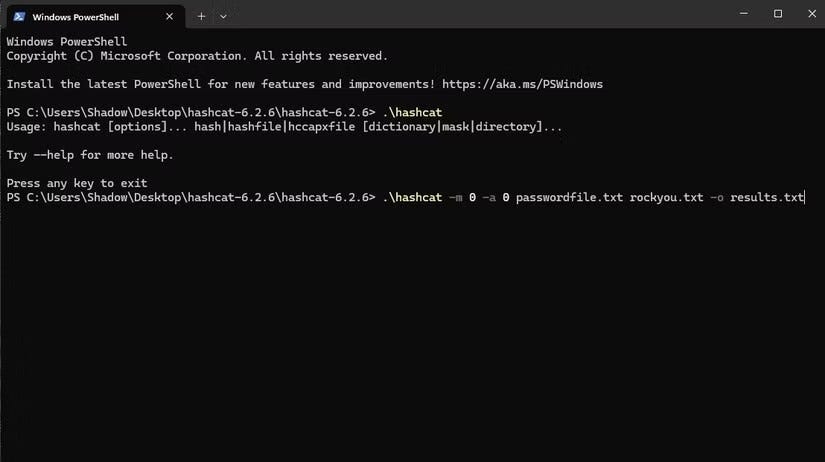
Commençons, commençons Attaque de dictionnaire, qui est l’un des moyens les plus courants d’attaquer les mots de passe. Il s'agit d'une attaque simple dans laquelle je crée une liste de mots de passe possibles, dis à Hashcat de les convertir en MD5 et vois si l'un d'entre eux correspond aux trois entrées ci-dessus. Pour cette expérience, j'utilise le fichier « rockyou.txt » comme dictionnaire, qui a été l'une des plus grandes fuites de mots de passe de l'histoire.
Pour démarrer le processus de piratage, je vais dans le dossier où se trouve Hashcat, je fais un clic droit sur un espace vide, puis j'appuie sur « Ouvrir dans le terminal ». Maintenant que Terminal est ouvert et défini sur le répertoire Hashcat, j'invoque l'application Hashcat à l'aide de la commande suivante :
.hashcat -m 0 -a0 fichier de mot de passe.SMS rock toi.SMS -o résultats.SMSVoici ce que fait la commande :
- .\hashcat Appelle Hashcat.
- -mois 0: Spécifie le cryptage que nous utiliserons. Dans ce cas, nous utiliserons MD5, qui est répertorié comme 0 dans le document d'aide de Hashcat.
- -un 0: Spécifie l'attaque que nous voulons effectuer. Le document d'aide de Hashcat répertorie l'attaque par dictionnaire comme 0, nous l'appelons donc ici.
- mot de passefile.txt rockyou.txtLe premier fichier comprend les trois mots de passe cryptés que nous avons préparés précédemment. Le deuxième fichier est l'intégralité de la base de données de mots de passe rockyou.
- -o résultats.txt: Cette variable détermine où l'on place le résultat. La commande que j'ai exécutée place les mots de passe piratés dans un fichier TXT appelé « résultats ».
Malgré la taille massive de rockyou, Hashcat a analysé tout le contenu en six secondes. Dans le fichier de résultats, Hashcat a déclaré avoir réussi à déchiffrer le mot de passe 123456, mais les mots de passe de Susan et Bitwarden sont restés intacts. En effet, le mot de passe 123456 a été utilisé par quelqu'un d'autre dans le fichier rockyou.txt, mais personne d'autre n'a utilisé les mots de passe de Susan ou Bitwarden, ce qui signifie qu'ils étaient suffisamment uniques pour rester à l'abri de cette attaque.
Effectuez un piratage plus complexe en utilisant des attaques par force brute et des masques
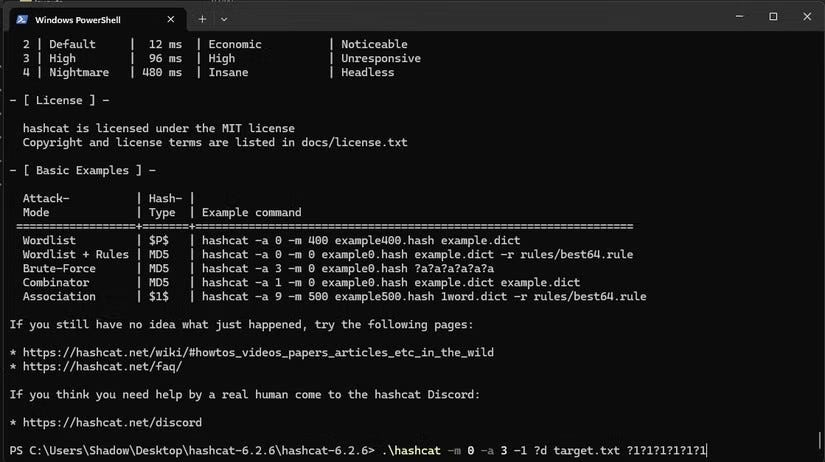
Les attaques par dictionnaire fonctionnent lorsqu'une personne utilise le même mot de passe dans une liste de mots de passe plus longue. C'est rapide et facile à faire, mais ce n'est pas possible Piratage de mot de passe Introuvable dans le dictionnaire. Par conséquent, si nous voulons vraiment tester nos mots de passe, nous devons utiliser attaques par force brute.
Si les attaques par dictionnaire consistent à prendre une liste prédéfinie et à les transformer une par une, les attaques par force brute font la même chose mais avec toutes les combinaisons possibles. C'est plus difficile à mettre en œuvre et prend plus de temps, mais cela finira par briser n'importe quel mot de passe. Comme nous le verrons bientôt, cette éventualité peut parfois prendre beaucoup de temps.
Voici la commande que j'ai utilisée pour effectuer la "vraie" attaque par force brute :
.hashcat -m 0 -a3 l'objectif.SMS--incrément ?a?a?a?a?a?a?a?a?a?a -o sortie.SMSVoici ce que fait la commande :
- -à 3: Cette variable précise l'attaque que nous voulons effectuer. La documentation d'aide de Hashcat répertorie les attaques par force brute comme 3, nous l'appelons donc ici.
- cible.txt: Le fichier qui contient le mot de passe crypté que nous voulons pirater.
- - incrément: Cela indique à Hashcat d'essayer tous les mots de passe contenant une lettre, puis deux, puis trois, et ainsi de suite jusqu'à ce que nous obtenions la solution.
- ?a?a?a?a?a?a?a?a?a?a?a?a?a: C'est ce qu'on appelle un « masque ». Les masques nous permettent d'indiquer à Hashcat quels caractères utiliser et où. Chaque point d'interrogation indique la position d'une lettre dans le mot de passe, et la lettre précise ce que nous essayons de faire à chaque position. La lettre « a » représente les lettres majuscules et minuscules, les chiffres et les symboles, donc ce masque dit : « Essayez tout dans chaque case ». C'est un masque terrible, mais nous en ferons bon usage plus tard.
- -o sortie.txt: Cette variable détermine où l'on place le résultat. Ma commande place les mots de passe brisés dans un fichier TXT appelé « sortie ».
Même avec ce terrible masque, le mot de passe 123456 a été déchiffré en 15 secondes. Bien qu’il s’agisse du mot de passe le plus courant, il est également l’un des plus faibles.
Le mot de passe était « Susan48 ! » Beaucoup mieux : mon ordinateur disait qu'il faudrait quatre jours pour le casser aveuglément. Cependant, il y avait un problème. Vous vous souvenez quand j'ai dit que le mot de passe de Susan présentait des défauts critiques ? Le plus important est que le mot de passe est conçu pour être prévisible.
Lorsque nous créons un mot de passe, nous plaçons généralement des éléments spécifiques à des endroits spécifiques. Vous pouvez imaginer que la personne qui crée le mot de passe est Susan qui a d'abord essayé d'utiliser « susan », mais on lui a demandé d'ajouter des lettres majuscules et des chiffres. Pour faciliter la mémorisation, il a mis la première lettre en majuscule et ajouté des chiffres à la fin. Ensuite, l'un des services de connexion a peut-être demandé un code, notre générateur de mot de passe l'a donc collé à la fin.
Par conséquent, nous pouvons utiliser le masque pour demander à Hashcat d’essayer uniquement certains caractères à certains endroits afin d’exploiter le degré de prévisibilité des personnes lors de la création d’un mot de passe. Dans ce masque, « ?u » utilisera uniquement des lettres majuscules à cette position, « ?l » utilisera uniquement des lettres minuscules et « ?a » représente n'importe quelle lettre :
.hashcat -m 0 -a3 -1 ?a l'objectif.SMS ?u?l?l?l?l?a?a?a -o sortie.SMSGrâce à ce masque, Hashcat déchiffre le mot de passe en trois minutes et dix secondes, ce qui est beaucoup plus rapide que quatre jours.
Le mot de passe généré par Bitwarden comporte dix caractères et n'utilise aucun modèle prévisible, je dois donc lancer une attaque par force brute sans aucun masque pour le casser. Malheureusement, lorsque j'ai demandé à Hashcat de le faire, il a généré une erreur indiquant que le nombre de combinaisons possibles dépassait la limite entière. Il dit Gourou de la sécurité informatique Il faudrait trois ans pour déchiffrer un mot de passe Bitwarden, donc cela me suffit.
Comment protéger vos comptes contre le piratage de mots de passe
Alors, que pouvons-nous apprendre de tout cela ? Les principaux facteurs qui m'ont empêché de déchiffrer un mot de passe Bitwarden étaient sa longueur (10 caractères) et son imprévisibilité. Par conséquent, lors de la création de mots de passe, essayez de les rendre aussi longs que possible et ajoutez des symboles, des chiffres et des lettres majuscules dans tout le mot de passe. Cela empêche les pirates d’utiliser des masques pour prédire l’emplacement de chaque élément et rend le piratage plus difficile.
Vous connaissez probablement déjà de vieux dictons sur les mots de passe tels que « Utilisez une gamme de caractères » et « Rendez-le aussi long que possible ». Nous espérons que vous savez pourquoi les gens recommandent ces conseils utiles : ils font la différence entre un mot de passe rapidement déchiffré et un mot de passe sécurisé. Vous pouvez maintenant visualiser Comment ces simples ajustements ont rendu mes mots de passe plus sécurisés et plus faciles.