L'un des principaux arguments de vente des VPN est qu'ils assurent votre sécurité dans les lieux publics. Mais en réalité, ce besoin est exagéré et il s'agit simplement d'une tactique d'intimidation pour vous inciter à souscrire à des VPN coûteux dont vous n'avez pas réellement besoin.

Les VPN sont indispensables : ils protègent votre vie privée, vous permettent d’accéder à des contenus géo-restreints ou à l’intranet de votre entreprise lorsque vous êtes à l’étranger. Les VPN modernes excellent également dans le blocage des logiciels malveillants. Et certains sites web d'hameçonnage.
Mais en réalité, compte tenu de la structure du web moderne et des nombreuses avancées en matière de sécurité qui nous protègent au quotidien, l'utilisation d'un VPN pour se connecter à tous les réseaux Wi-Fi publics n'est pas aussi importante qu'on le prétend.
Liens rapides
Pourquoi les fournisseurs de VPN disent-ils que vous avez besoin de protection ?
Les réseaux Wi-Fi publics sont vastes, de mauvaise qualité et regorgent de dangers.

L'utilisation du Wi-Fi public comporte des risques indéniables. Sur une connexion non sécurisée, votre trafic réseau peut être intercepté, et il existe toujours un risque d'attaque de type « Evil Twin », où une personne usurpe l'identité de votre réseau Wi-Fi, s'y connecte et divulgue involontairement vos données privées.
De plus, aux débuts du Wi-Fi, l'espionnage d'Internet et l'interception des réseaux Wi-Fi étaient beaucoup plus faciles. La plupart des sites web ne chiffraient pas le trafic par défaut, ce qui permettait de capturer aisément des données à l'aide de techniques rudimentaires d'analyse de paquets.
La réalité, c'est que la sécurité n'est pas aussi compromise que les fournisseurs de VPN voudraient vous le faire croire, et dans de nombreux cas, ils veulent même vous faire ignorer deux évolutions majeures en matière de sécurité survenues ces dernières années.
Le Wi-Fi est plus sûr qu'avant.
L'internet public est également
Tout d’abord, le terme « non sécurisé » fait référence à une connexion Wi-Fi qui ne nécessite aucune forme d’authentification, comme un mot de passe spécifique.
Se connecter au réseau signifie que vous effectuez une procédure d'authentification pour accéder au réseau Wi-Fi, ce qui implique généralement d'avoir… Format Une forme de sécurité pour les réseaux Wi-Fi. La sécurité du Wi-Fi varie selon les versions (WPA3 est la plus récente).Le fait qu'il existe au moins un protocole de sécurité Wi-Fi signifie que personne ne peut collecter vos données.



Je dirais que cela ne la rend pas inviolable, car il existe d'autres moyens d'intercepter vos données, mais c'est une couche de sécurité qui fait la différence.
Se connecter via une passerelle captive, comme la page d'enregistrement d'un hôtel ou d'un aéroport, ne garantit pas automatiquement la sécurité de votre réseau Wi-Fi. Ces pages servent souvent à authentifier votre appareil, mais cela ne signifie pas nécessairement que le réseau Wi-Fi utilise le chiffrement WPA pour assurer sa sécurité.
La deuxième raison est que le protocole HTTPS a tout changé pour les internautes.Le protocole HTTPS chiffre la connexion entre votre appareil et le site web grâce au protocole TLS (Transport Layer Security). Ce chiffrement garantit que même si quelqu'un intercepte votre trafic réseau, il ne verra que du texte chiffré et illisible.
Concrètement, cela signifie que personne ne peut voir votre mot de passe, vos messages, vos coordonnées bancaires, etc., rendant ainsi caduques la plupart des préoccupations que les fournisseurs de VPN veulent vous faire craindre.
D'autres technologies fonctionnent avec HTTPS pour assurer votre sécurité. HSTS (Hyper-Strict HTTP Transmission Security) est un protocole qui empêche les sites web de basculer silencieusement vers le protocole HTTP non sécurisé, vous protégeant ainsi des attaques de type « homme du milieu », de la collecte de données et d'autres formes d'espionnage. Vous avez probablement déjà rencontré l'avertissement HTTP. Si le site web que vous essayez de visiter n'utilise pas HTTPS, la plupart des navigateurs afficheront un avertissement clair et vous demanderont si vous souhaitez continuer.
Que peut-on réellement voir lorsqu'on utilise un réseau Wi-Fi public ?
La protection intégrée du Wi-Fi et du HTTPS n'est pas garantie.
Tout cela contribue à un internet plus sûr. Cependant, comme mentionné précédemment, le Wi-Fi public présente des failles, et le chiffrement WPA et HTTPS a ses limites. De nombreuses données restent donc vulnérables lors de son utilisation.
Votre fournisseur d'accès à Internet (café, hôtel, aéroport, etc.) peut enregistrer les domaines auxquels vous vous connectez. Si vous n'utilisez pas un système DNS chiffré (comme DNS sur HTTPS), il peut également voir vos requêtes DNS. Il peut surveiller des métadonnées telles que les temps de connexion et la consommation de bande passante.
Il s'agit simplement du fait que les « métadonnées » qu'il produit sont plus faciles à collecter, mais que le contenu lui-même est illisible.
Il y a des moments où un VPN est réellement utile
Les réseaux VPN offrent toute une gamme de fonctionnalités qui méritent d'être utilisées.
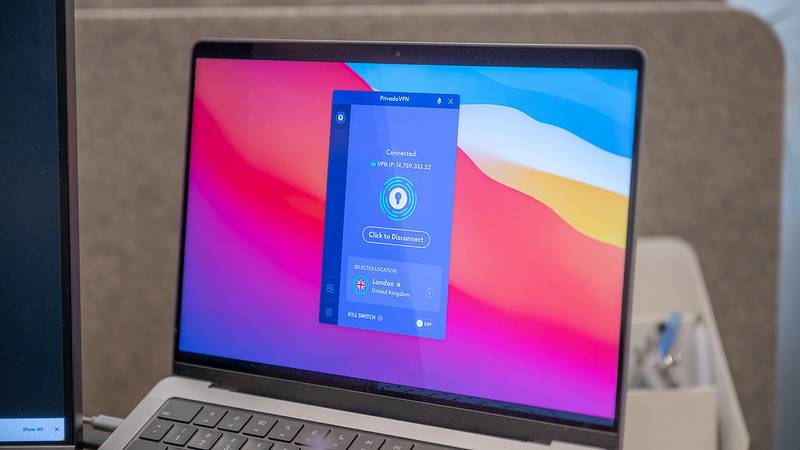
Les VPN sont utiles, ne vous méprenez pas. En utiliser un avec un réseau Wi-Fi public n'endommagera pas votre connexion. Au contraire, cela renforcera votre sécurité globale. Je ne dis pas qu'il ne faut pas du tout utiliser de VPN, simplement que les fournisseurs de VPN veulent vous faire croire qu'ils sont indispensables pour continuer à générer d'importants revenus grâce aux abonnements.
Par exemple, si vous n'avez pas confiance en votre réseau, utilisez absolument un VPN. Il empêchera votre opérateur réseau d'enregistrer vos activités, et le tunnel VPN chiffré protégera vos données. De même, si vous vous trouvez dans un pays où la surveillance ou le filtrage des réseaux est très strict, un VPN peut également vous aider à contourner les restrictions et à réduire la surveillance.
L'utilisation d'un VPN sur un réseau Wi-Fi public est également fortement recommandée lors de la manipulation de documents de travail sensibles et de données confidentielles. Si vous accédez aux tableaux de bord de l'entreprise, aux outils internes ou aux systèmes clients via un réseau Wi-Fi public, un VPN s'avère judicieux dans le cadre d'une stratégie de sécurité multicouche. C'est d'ailleurs pour cette raison que de nombreuses entreprises exigent de leurs employés qu'ils se connectent via un VPN interne.
Qu’est-ce qui est le plus important en matière de sécurité d’un réseau Wi-Fi public ?
Soyez prudent avec les réseaux Wi-Fi publics, mais ne craignez pas que chaque connexion vous vole toutes vos données. Mieux encore, vous pouvez minimiser ce risque en adoptant les bonnes pratiques de sécurité qui protégeront vos données et vos comptes dès le départ.
Cela signifie:
- Mettez à jour votre appareil avec les dernières mises à jour de sécurité.
- Utilisez un gestionnaire de mots de passe sécurisé pour suivre vos comptes.
- Activez l'authentification à deux facteurs (2FA) ou les codes d'accès sur les comptes qui disposent de cette fonctionnalité.
- Désactivez les fonctionnalités telles que « Connexion automatique aux réseaux Wi-Fi » pour assurer la sécurité de votre appareil.
- Vérifiez que vous utilisez bien le protocole HTTPS sur tous les sites web.
N'oubliez pas, surtout, que même si les réseaux Wi-Fi publics ne sont pas totalement sans risque, ils ne constituent pas un piège pour les cyberattaques qui n'attendent que de se produire dès que vous vous éloignez de votre ordinateur portable pour commander un triple latte vanille caramel.