Alors que les attaques de la chaîne d'approvisionnement deviennent un type de cyberattaque de plus en plus courant, les professionnels de la cybersécurité sont contraints de proposer de nouvelles solutions plus puissantes pour lutter contre cette menace croissante pour les individus et les organisations du monde entier.
Cependant, avant de pouvoir développer des défenses efficaces contre les cyberattaques, nous devons découvrir pourquoi les attaques de la chaîne d'approvisionnement sont en augmentation et tirer les leçons de diverses erreurs passées.
Les cyberattaques sont souvent négligées dans les attaques de la chaîne d'approvisionnement, mais elles peuvent causer des dommages catastrophiques si elles disposent de suffisamment de temps. Les attaques de la chaîne d'approvisionnement ciblent les vendeurs et les fournisseurs plutôt que de cibler directement une entreprise spécifique, ce qui les rend plus difficiles à détecter et à prévenir si les fournisseurs de l'entreprise ne respectent pas des politiques de cybersécurité strictes et n'utilisent pas les meilleurs outils. Vérifier Qu'est-ce que la gestion des risques liés aux tiers et pourquoi est-elle importante ?
Liens rapides
Que sont les attaques de la chaîne d'approvisionnement ?
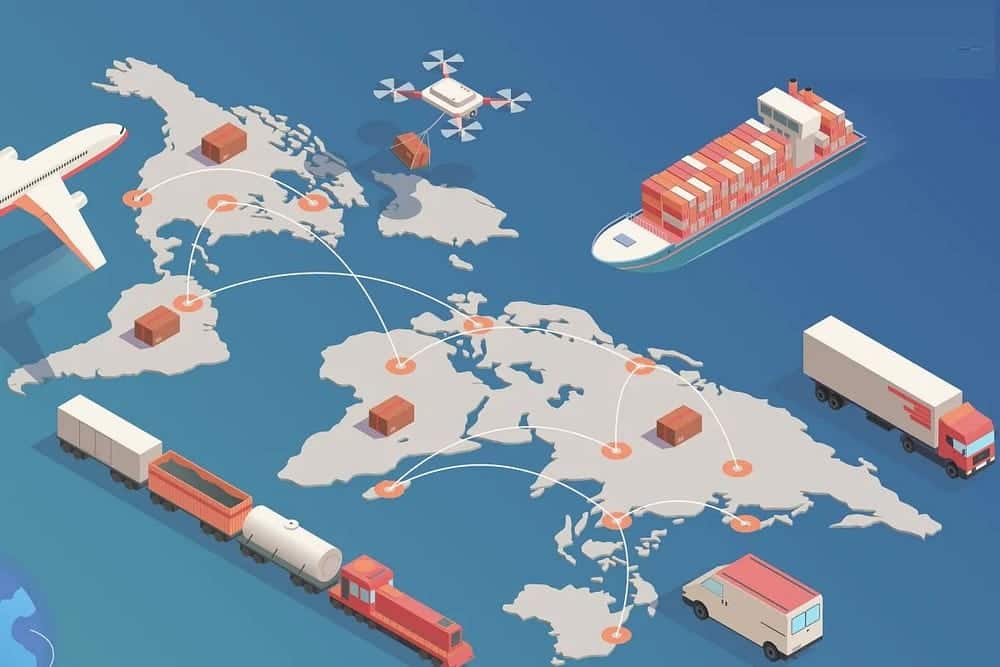
Une attaque de la chaîne d'approvisionnement est un type de cyberattaque qui cible les entreprises en recherchant les maillons faibles de leur chaîne d'approvisionnement, tels que les logiciels, le matériel et les services tiers. Même si l'entreprise elle-même dispose d'une solide cybersécurité, il existe généralement un fournisseur de logiciels non sécurisé ou d'autres tiers qui peuvent être utilisés comme porte dérobée pour contourner les systèmes de sécurité de l'entreprise.
En bref, l'attaquant trouve une cible facile et profite de la relation de confiance entre les parties au sein de la chaîne d'approvisionnement. Il infecte généralement les logiciels des fournisseurs avec des logiciels malveillants pour obtenir un accès non autorisé à la chaîne d'approvisionnement, puis propage les logiciels malveillants sur le réseau. Comme vous vous en doutez, cela peut entraîner des violations de données généralisées.
Malheureusement, comme les composants compromis lors d'une attaque réussie de la chaîne d'approvisionnement se propagent rapidement, ces types de cyberattaques sont difficiles à détecter. Si vous pensez que vos données sensibles ont été compromises, vous pouvez Protégez-vous après une violation de données Mais vous devrez agir rapidement.
Comment fonctionnent les attaques de la chaîne d'approvisionnement
L'attaquant suit les protocoles réseau non sécurisés, l'infrastructure de serveur non protégée et les pratiques de programmation non sécurisées. Il s'introduit, modifie les codes sources et cache les logiciels malveillants dans les processus de construction et de mise à jour.
Étant donné que le logiciel est créé et publié par des fournisseurs de confiance, ces applications et mises à jour sont signées et approuvées. Dans les attaques de la chaîne d'approvisionnement logicielle, le fournisseur ignore probablement que ses applications ou mises à jour sont infectées par un code malveillant lorsqu'elles sont rendues publiques. Le code malveillant est ensuite exécuté avec la même confiance et les mêmes autorisations que l'application principale.
Pourquoi les attaques de la chaîne d'approvisionnement augmentent-elles ?
Ce qui rend les attaques de la chaîne d'approvisionnement particulièrement risquées, c'est le fait que même la moindre faille de sécurité ou le plus petit changement peut avoir des conséquences dévastatrices. Par exemple, si un morceau de code est compromis, toute la chaîne d'approvisionnement pourrait en souffrir. Même les logiciels de confiance ne sont pas à l'abri de ces types d'attaques car les applications les plus fiables présentent des vulnérabilités et les attaquants sont plus que disposés à les exploiter. Vérifier Comment la criminalité sur Internet s'est-elle développée ? Une brève histoire des cyberattaques.



Voyons maintenant quelques-unes des principales raisons pour lesquelles les attaques de la chaîne d'approvisionnement sont en augmentation.
1. Vulnérabilités des logiciels open source
Alors que les logiciels open source apportent de grands avantages aux entreprises (de la flexibilité et de la transparence à la réduction des coûts), ses vulnérabilités posent de sérieux risques pour la sécurité des applications. Étant donné que les logiciels open source peuvent être vérifiés, améliorés ou autrement modifiés par n'importe qui, cela les laisse ouverts aux attaques de la chaîne d'approvisionnement.
Les cybercriminels peuvent facilement exploiter les vulnérabilités pour obtenir un accès non autorisé aux systèmes de l'entreprise, où ils peuvent voler des données sensibles ou saboter un logiciel ou un système entier.
2. Applications fournies par le vendeur
Comme vous pouvez déjà le deviner, le recours à des applications tierces peut augmenter le risque de cyberattaques et de menaces de sécurité au niveau du réseau. Si une application tierce est compromise, les cybercriminels peuvent accéder aux données sensibles de tous ceux qui l'utilisent actuellement.
De plus, l'application peut ne pas avoir les mêmes protections de confidentialité qu'une organisation, ce qui signifie que les données des utilisateurs peuvent être partagées avec des tiers sans leur consentement ou, pire, vendues à des annonceurs pour un prix rapide.
3. Des logiciels malveillants plus sophistiqués
Qu'il s'agisse de rançongiciels, de logiciels espions ou d'une attaque par commande et contrôle, les logiciels malveillants (également appelés logiciels malveillants) deviennent de plus en plus sophistiqués. ChatGPT est même utilisé pour créer des logiciels malveillants.
Au fur et à mesure que les logiciels malveillants se développent, ils deviennent plus difficiles à détecter au sein de la chaîne d'approvisionnement car ils peuvent se déguiser en une application sécurisée ou une mise à jour d'application légitime. Vérifier ChatGPT va-t-il devenir une menace pour la cybersécurité ? Voici ce qu'il faut surveiller.
4. Menaces internes ou erreur humaine
Avec les attaques de la chaîne d'approvisionnement, les menaces internes ne s'arrêtent pas aux employés de l'entreprise, mais incluent également tous les tiers avec lesquels l'organisation coopère. Pour contrer ce type de menace, il est nécessaire de mettre en place un contrôle d'accès strict et de surveiller l'activité des utilisateurs. Bien que ces attaques soient relativement rares, les conséquences peuvent être catastrophiques pour toute entreprise.
Le facteur d'erreur humaine ne peut pas être complètement éliminé, mais il peut être minimisé grâce à des pratiques de sécurité appropriées, telles que la sensibilisation aux problèmes de la chaîne d'approvisionnement et la formation des employés. Après tout, une erreur humaine peut être quelque chose d'aussi simple que de cliquer sur le mauvais lien dans un e-mail et de télécharger par inadvertance un logiciel malveillant pour vous espionner et voler vos données. Vérifier Qu'est-ce que le contrôle d'accès et pourquoi en avez-vous besoin ?
5. Le cryptage n'existe pas
S'il est très poli de faire confiance aux partenaires commerciaux, aux fournisseurs de services tiers, aux employés et aux utilisateurs finaux, cela ne fera pas grand-chose pour la sécurité de l'entreprise. Pour que les données sensibles au sein d'une organisation soient sécurisées, le chiffrement doit être de bout en bout.
Avec un cryptage fort de votre côté, les cybercriminels auront du mal à créer une porte dérobée d'exploration de données lors d'une attaque de la chaîne d'approvisionnement. Bref, toutes vos données privées resteront protégées.
6. La confiance zéro est plus facile à dire qu'à faire
Le modèle Zero Trust ne suppose pas que les utilisateurs et les applications sont dignes de confiance par défaut, mais nécessite une authentification avant d'autoriser l'accès aux données et autres ressources informatiques. En bloquant les activités non autorisées au sein du réseau, un cadre de méfiance peut réduire les attaques de la chaîne d'approvisionnement.
Cependant, une autre chose que le cadre de non-confiance peut nuire est la productivité, c'est pourquoi de nombreuses organisations tardent à l'adopter. De plus, il y a aussi la question de la conformité aux réglementations de sécurité existantes, ainsi que le temps et les coûts qui peuvent gêner les petites organisations. Vérifier Qu'est-ce que la sécurité sans connaissance et pourquoi est-elle importante aujourd'hui ?
Pouvons-nous réduire les risques de sécurité de la chaîne d'approvisionnement ?
Oui, nous le pouvons, même si ce n'est pas aussi simple que cela puisse paraître. Dans la plupart des cas, les attaques de la chaîne d'approvisionnement sont de grande envergure, bien pensées et bien financées. Ils exploitent également la confiance entre les partenaires commerciaux et les fournisseurs d'applications tiers, ce qui rend difficile la prévention de ces types d'attaques et leur détection avant que des dommages ne soient causés.
Mais nous pouvons commencer par mettre en œuvre un modèle « zéro confiance » (qui comprend l'authentification multifacteur et le chiffrement de bout en bout), ainsi que par le renforcement des systèmes de sécurité et la réalisation d'audits de sécurité réguliers. Aussi, ne sous-estimez jamais ce que la formation des employés peut faire pour la sécurité globale d'une organisation. Vous pouvez voir maintenant Les meilleurs emplois en cybersécurité que vous pouvez poursuivre.