La fraude est monnaie courante dans notre société, et si vous n'y prenez pas garde, vous pourriez accepter un virement d'argent simplement parce que le courriel semble légitime. Les escrocs maîtrisent l'art de créer des logos convaincants, d'usurper l'identité de l'expéditeur pour qu'elle corresponde à celle de vos fournisseurs et de donner à l'objet du courriel le degré d'urgence adéquat. Au final, ils parviennent à tromper même les plus perspicaces.

Le véritable problème, cependant, est que lorsque vous recevez un courriel, vous en vérifiez généralement l'authenticité en vous basant sur ce qui est visible. J'ai déjà parlé d'une liste de vérification à utiliser avant d'ouvrir des fichiers PDF.Cependant, plusieurs critères doivent être vérifiés avant de considérer un courriel comme authentique. Les informations pertinentes se trouvent souvent dans les métadonnées.
Liens rapides
Le champ « De » ne permet pas de prouver qui a envoyé le courriel.
L'authentification vérifie le domaine, pas la marque.
Apprenez à ne pas vous fier au nom affiché car, en fin de compte, il ne prouve rien. Bien sûr, c'est généralement évident, surtout si vous utilisez Gmail ou Outlook, mais c'est uniquement dû à la conception de la plupart de ces clients de messagerie : ils privilégient la facilité d'utilisation à la vérification.
Recevoir un courriel portant la mention « Sécurité PayPal » ne signifie pas nécessairement que PayPal l'a envoyé. L'expéditeur peut être une autre personne. [email protected]Remplacer le « l » minuscule par le chiffre « 1 » dans PayPal peut s'avérer délicat si vous êtes pressé. Pour connaître le véritable expéditeur, consultez l'en-tête. Dès L'adresse e-mail de l'expéditeur est indiquée entre chevrons. Toutefois, cela ne suffit pas à confirmer son authenticité. Il est donc recommandé de vérifier la source du message. Dans Gmail, ouvrez l'e-mail, cliquez sur les trois points à côté de l'icône de réponse, puis sur « Répondre ». Montrer l'originalDans Outlook pour ordinateur, accédez à Fichier ->Propriétés ->En-têtes InternetDans Apple Mail, accédez à Consultation ->Message ->Tous les en-têtesSur la page du message original, les trois points de données importants sont From, Return-Path et Authentication-Results (résultats SPF, DKIM et DMARC).
Les valeurs SPF, DKIM et DMARC doivent être PASSCependant, cela ne suffit pas à prouver l'authenticité. Cela indique néanmoins que l'e-mail a été correctement authentifié, ce qui signifie que l'expéditeur a le contrôle technique du domaine. N'oubliez pas qu'un escroc pourrait enregistrer paypa1-secure.com et, s'il configurait le protocole SPF, signait les messages avec DKIM et mettait en œuvre une politique DMARC, il parviendrait à établir un contrôle technique.
À ce niveau, le principal indicateur d'un courriel frauduleux est une incohérence entre les en-têtes (De, Chemin de retour, résultats SPF/DKIM). Assurez-vous que l'adresse d'expéditeur visible correspond au domaine du Chemin de retour et vérifiez que les adresses IP renvoyées par SPF pointent bien vers le domaine de la marque. Si toutes ces vérifications sont effectuées, il y a de fortes chances que le courriel soit légitime.
Votre client de messagerie fait de son mieux pour détecter les tentatives d'hameçonnage, mais aucun filtre n'est parfait. Les attaques sophistiquées, les domaines nouvellement enregistrés et les courriels acheminés via des comptes compromis échappent régulièrement aux défenses automatisées..
La mention « Reçu » indique la provenance réelle du courriel.
Chaque serveur de messagerie laisse des traces que les attaquants peinent à contrôler.
Lorsqu'un serveur de messagerie traite un message, il ajoute la ligne « Reçu » en haut de l'en-tête. Un attaquant peut falsifier cette ligne avant même que le courriel ne quitte son système. Cependant, le serveur de messagerie entrant inclut également une ligne supplémentaire dans la chaîne « Reçu ». Cette dernière, en revanche, est impossible à falsifier. En cas de divergence, il convient de se méfier du courriel.
Vous pouvez toujours consulter ces informations sur la page d'affichage de la source de l'e-mail. Voici un exemple de la première ligne « Received » où les fournisseurs de messagerie acceptent :



Reçu de : a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) par mx.google.com
Cet exemple correspond à la ligne affichée par Google, et non à celle ajoutée par l'expéditeur. Il indique simplement que Google a reçu l'e-mail de l'adresse IP 54.240.74.66 sur le serveur SMTP smtp-out.amazonses.com. Pour vérifier la cohérence de cette information, je dois la comparer aux autres en-têtes visibles dans le message.
Pour ce message en particulier, l'expéditeur visible dans l'en-tête est [email protected]Le chemin de retour correspond au domaine Amazon : amazonses.com. D'après les informations que j'ai vérifiées précédemment, le SPF a validé l'adresse IP d'Amazon SES (54.240.74.66) et le DKIM a validé makeuseof.com. Tout est cohérent. Il est très courant que les entreprises envoient des notifications via l'infrastructure Amazon SES ; l'ensemble est donc cohérent.
Lorsqu'un courriel est légitime, il suit un chemin de routage qui comprend :
- Service postal reconnu
- Authentification de correspondance du serveur
- Il n'y a pas de fournisseur d'hébergement aléatoire dans la chaîne (il doit s'agir d'une plateforme de service de messagerie reconnue).
Les courriels frauduleux laissent généralement une trace : le fournisseur de services reçoit un message provenant d'un VPS non lié, d'un domaine étrange ou d'une adresse IP non associée à l'expéditeur annoncé.
Bien que tout cela soit généralement vrai, notez que des attaques plus sophistiquées peuvent également passer par des comptes légitimes compromis ou des services cloud connus, de sorte que l'absence de ces signaux d'alerte ne garantit pas une légitimité à 100 %.
Les distorsions de l'identifiant du message et de l'enveloppe révèlent des tentatives d'hameçonnage bâclées ou de masse.
Les détails de l'infrastructure correspondent rarement à la marque imitée.
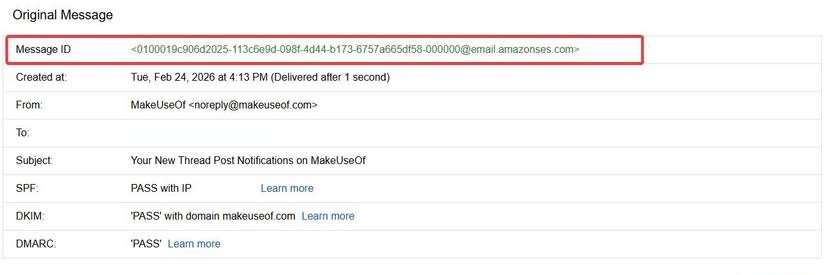
Le champ Message-ID est un autre élément important à ne pas négliger. C'est le premier élément visible sur la page source. Il s'agit d'un identifiant unique global généré par le serveur de l'expéditeur. Il se présente généralement sous la forme d'une longue chaîne de caractères se terminant par le composant @domaine. Portez une attention particulière à ce domaine.
Vous devriez vous attendre à ce qu'un message provenant d'amazon.com ait un identifiant se terminant par le domaine Amazon. Si, au lieu d'Amazon, vous recevez une adresse du type @cheapmailer.hosting123.net, cela doit vous alerter ; ne l'ignorez pas.
Cependant, d'autres éléments de preuve dans Message-ID indiquent que le message n'est pas authentique :
- L'identifiant du message est totalement absent.
- Les formats d'identifiant de message sont identiques dans tous les courriels d'hameçonnage, même ceux qui n'ont aucun lien entre eux.
- Têtes X Mailer Vieux ou étrange.
- X-Origine IP Exposed fait référence à une gamme d'hébergement résidentiel ou à bas coût.
La raison pour laquelle Message-ID est un outil si puissant pour détecter les courriels frauduleux est que, même si les attaquants sophistiqués peuvent les supprimer, le phishing de masse privilégie souvent le volume à la sophistication.
L'identifiant du message (Message-ID) est l'un des plus faciles à falsifier pour un attaquant ; un identifiant de message convaincant ne doit donc jamais être considéré comme une preuve d'authenticité ; sa valeur réside presque entièrement dans la détection des campagnes d'hameçonnage bâclées ou automatisées qui ne prennent pas la peine de le paramétrer correctement.
Unifier les trois titres
Le point commun entre les trois titres que j'ai décrits est qu'ils traitent tous de la manière dont le message est transmis. Ils ne s'intéressent pas à la manière dont il est présenté. Or, la transmission est un élément crucial, car la présentation est plus facilement imitable. De plus, les éléments de transmission laissent des traces qui constituent des indicateurs d'authenticité.
بالطبع, Si vous recevez beaucoup de messages indésirables, il est judicieux de prendre des mesures concrètes pour en réduire le volume.Car plus ils sont nombreux, plus le risque qu'un incident survienne entre eux est grand.