Une date limite spécifique concernant la fonctionnalité de démarrage sécurisé de Windows approche à grands pas, mi-2026, et cela pourrait vous concerner. Avant le chargement de Windows, la fonction de démarrage sécurisé vérifie le processus de démarrage du système.Mais pour ce faire, il s'appuie sur des certificats de chiffrement, et malheureusement, bon nombre de ces anciens certificats de démarrage sécurisé expirent en juin 2026.

Cela signifie que les systèmes qui ne migrent pas à temps risquent de ne pas pouvoir accepter les futures mises à jour du niveau de démarrage. Sur les ordinateurs où les futures mises à jour de microprogramme ou de sécurité dépendent des certificats de démarrage sécurisé les plus récents, certains périphériques pourraient tout simplement ne pas démarrer. Microsoft a déjà commencé le déploiement de nouveaux certificats ; il n’y a donc pas lieu de s’inquiéter. Toutefois, il est important de comprendre le fonctionnement de l’ensemble du système afin d’éviter toute mauvaise surprise.
Liens rapides
Que font les certificats de démarrage sécurisé lors du démarrage de Windows ?
Le système de confiance qui détermine si votre ordinateur est autorisé à démarrer.

Avant même l'installation des pilotes et du logiciel antivirus, le démarrage sécurisé entre en action. À chaque démarrage de votre ordinateur, le microprogramme système utilise un ensemble de certificats de confiance stockés directement dans le microprogramme UEFI pour vérifier que les composants de démarrage essentiels, notamment le Gestionnaire de démarrage Windows, ont été signés par une autorité de confiance. Si la signature ne peut être vérifiée à l'aide d'un certificat de confiance, le processus de démarrage est immédiatement interrompu.
Cette vérification est une étape cruciale de la chaîne de confiance. Les clés privées de Microsoft signent les composants de démarrage de Windows, et les certificats correspondants sont stockés dans la base de données des signatures dépendantes (DB) du firmware. Ces certificats définissent les chargeurs de démarrage autorisés. La base de données d'échange de clés (KEK) garantit que seule une entité de confiance peut modifier les chargeurs de démarrage autorisés en gérant les certificats qui contrôlent les mises à jour de la DB.
L'élément essentiel est que les certificats de démarrage sécurisé ont une date d'expiration. Une fois expirés, le microprogramme de votre ordinateur ne peut plus s'appuyer sur ces certificats comme source de confiance. Il s'agit d'un mécanisme de sécurité délibéré visant à limiter l'exposition prolongée à des clés de signature compromises ou obsolètes.
Certificats qui expireront
Les anciennes clés de signature Microsoft sur lesquelles Windows s'est appuyé pendant plus d'une décennie
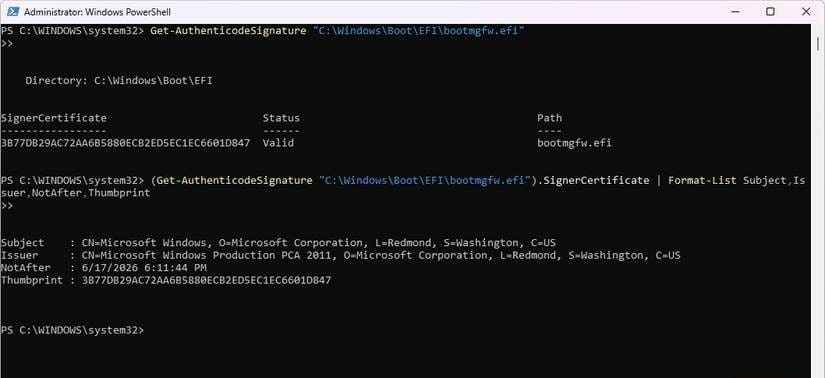
De nombreux certificats concernés ont été créés en 2011 et expireront courant 2026. Les certificats suivants sont mis hors service et remplacés :
| Délai d'expiration | Ce certificat est progressivement supprimé. | Certificats alternatifs | Que contrôle ce certificat ? |
|---|---|---|---|
| June 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Il autorise les mises à jour des bases de données de confiance du démarrage sécurisé. |
| June 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 et Microsoft Option ROM UEFI CA 2023 | Il permet l'exécution de chargeurs de démarrage, de pilotes et de ROM optionnelles. |
| أكتوبر 2026 | PCA de production Microsoft Windows 2011 | Windows UEFI CA 2023 | Signe le gestionnaire de démarrage Windows et les composants de démarrage principaux |
Depuis Windows 8, ces trois certificats constituent la base du démarrage sécurisé sur les ordinateurs Windows. L'autorité de certification UEFI 2011 de Microsoft est remplacée par deux certificats afin d'améliorer la précision de la sécurité. Bien qu'il soit peu probable que tous les systèmes n'utilisant pas les certificats les plus récents tombent soudainement en panne, ils pourraient être exclus des futures mises à jour ou protections du démarrage sécurisé.
Vous pouvez consulter le certificat actuel de votre ordinateur en exécutant la commande PowerShell suivante : (Get-AuthenticodeSignature « C:\Windows\Boot\EFI\boot\mgfw.efi »).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Pourquoi certains ordinateurs peuvent-ils cesser de démarrer après la mise à jour ?
Comment les transferts et les révocations de certificats peuvent-ils ébranler la confiance dans une startup ?
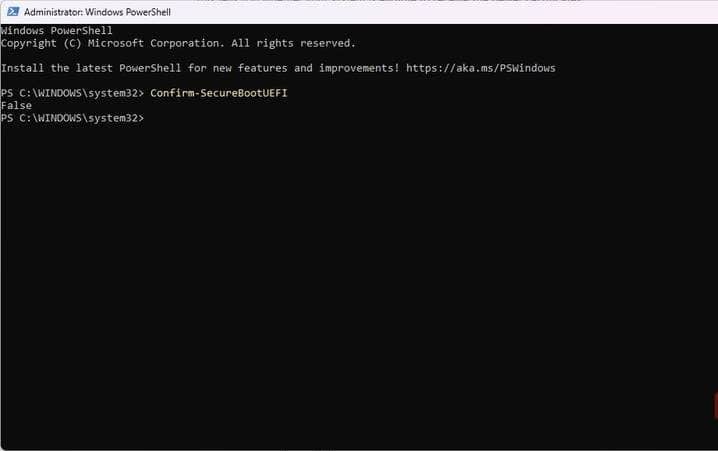
Il est peu probable que vous rencontriez des problèmes de démarrage sécurisé le jour de l'expiration de vos certificats. Cependant, une mise à jour du micrologiciel ou une mise à jour de sécurité peut modifier les éléments auxquels votre ordinateur fait confiance, et dans ce cas, des problèmes peuvent survenir. Ce comportement a été observé après Réponse de Microsoft Pour le bootkit UEFI BlackLotus, qui permettait à des chargeurs de démarrage malveillants de s'exécuter même sur des systèmes ayant activé le démarrage sécurisé.
Le correctif de Microsoft pour cette vulnérabilité s'est avéré insuffisant. Dans le cadre d'une enquête plus approfondie, Microsoft a commencé à désactiver les composants de démarrage vulnérables et a renforcé ses exigences en matière de démarrage sécurisé.
Les certificats les plus récents (2023) sont désormais indispensables pour la protection et la révocation du démarrage sécurisé. Concrètement, cela signifie que même si votre ordinateur semble fonctionner parfaitement, le démarrage sécurisé peut bloquer le démarrage si la mise à jour nécessite l'approbation de certificats plus récents qu'il ne possède pas. Il ne vous reste peut-être que quelques options de remboursement à ce stade..
Comment Microsoft migre les ordinateurs vers les derniers certificats de démarrage sécurisé
Mises à jour automatiques, critères d'éligibilité et raisons pour lesquelles certains appareils sont ignorés
Microsoft a entamé un déploiement progressif, prévu avant 2026, en commençant par les systèmes dits « hautement sécurisés ». Ces systèmes disposent d'un micrologiciel à jour, d'un historique de mises à jour stable et du démarrage sécurisé déjà activé. Les systèmes éligibles reçoivent la nouvelle certification via Windows Update, mais celle-ci ne peut être installée qu'en même temps que le micrologiciel du système.
Les machines virtuelles (VM) Windows utilisant le démarrage sécurisé UEFI reposent généralement sur le même modèle de confiance et obtiennent leur certification selon le même processus que les machines physiques. Cela concerne notamment les VM exécutant Hyper-V et Azure. Toute VM refusant les certifications les plus récentes subira le même sort que les machines physiques.
Les mises à jour Windows KB5074109 et KB5073455 de 2026 ont déjà commencé à déployer ces certificats. Cependant, des limitations du micrologiciel peuvent nécessiter une intervention manuelle sur certains appareils pour mener à bien le déploiement.
Vous pouvez exécuter cette commande dans PowerShell, et elle confirmera la valeur non nulle de Mises à jour disponibles Votre ordinateur est éligible à la mise à jour des certificats : Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Que faites-vous actuellement pour vous assurer que votre ordinateur fonctionnera encore en 2026 ?
Deux choses importantes sont à faire maintenant : vérifier que le démarrage sécurisé est activé et que le microprogramme de votre système est à jour. L’outil Informations système de Windows indique si le démarrage sécurisé est activé. Toutefois, toute mise à jour du microprogramme doit provenir du fabricant de votre ordinateur ou de la plateforme qui gère le microprogramme virtualisé.
Si votre système est compatible, la mise à jour s'effectuera généralement discrètement en arrière-plan. Soyez particulièrement vigilant sur les appareils configurés en double démarrage ou sur les ordinateurs présentant des traces de l'ancien processus de démarrage, car ils sont moins susceptibles de recevoir la mise à jour automatiquement. Vous devrez peut-être suivre ce chemin d'enregistrement : HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Définition de la valeur d'enregistrement Mises à jour disponibles À une valeur non nulle. Vous pourriez envisager d'utiliser un éditeur plus sécurisé pour modifier les valeurs du registre..