La sécurité est l'aspect le plus important de tout système d'exploitation. C'est la différence entre la confidentialité et les violations de données. C'est pourquoi de nombreuses personnes utilisent des antivirus ou des Ils mettent à jour certains paramètres de sécurité intégrés. Pour améliorer la sécurité, Windows 11 est livré avec une suite de fonctionnalités de sécurité intégrées qui contribuent à garantir que votre ordinateur est moins vulnérable aux violations ou à l’exploitation.

Cependant, certaines fonctionnalités de sécurité, tout en comblant certaines lacunes, peuvent elles-mêmes présenter des risques. Cela peut résulter de leur mise en œuvre ou de votre interaction avec elles. Il peut être préférable de désactiver certaines de ces fonctionnalités.
Liens rapides
Invites de contrôle de compte d'utilisateur (UAC)
Des fenêtres contextuelles persistantes qui apprennent aux utilisateurs à ignorer les risques réels.

Les invites de contrôle de compte d'utilisateur (UAC) sont typiques de Windows. Cette fonctionnalité de sécurité de base empêche toute modification non autorisée de votre ordinateur. L'idée derrière cette fonctionnalité est que toute application exécutée sur votre ordinateur doit disposer du minimum de privilèges possible pour exécuter sa fonction.
Mais voilà le problème : vous recevez des invites UAC pour presque tout. Même les programmes Microsoft officiellement signés, comme le programme d'installation de Visual Studio, les déclenchent. Au fil du temps, ces conditions entraînent l'approbation automatique des requêtes. Ce conditionnement augmente la probabilité qu'une personne approuve des requêtes malveillantes, car le processus est devenu routinier.
De plus, l'implémentation de l'UAC présente également des failles. Les boîtes de dialogue n'expliquent pas pourquoi l'application requiert des droits d'administrateur ; elles indiquent simplement qu'elle les requiert. Ce manque de clarté est un élément que les applications malveillantes peuvent exploiter. De plus, il s'agit d'une fonctionnalité de sécurité que de nombreuses applications modernes peuvent contourner grâce à des installations par utilisateur (dans AppData). Cela peut rendre l'UAC redondant et inutile pour de nombreuses applications.
Contrôle intelligent des applications
Trop de faux positifs transforment les avertissements en bruit de fond.
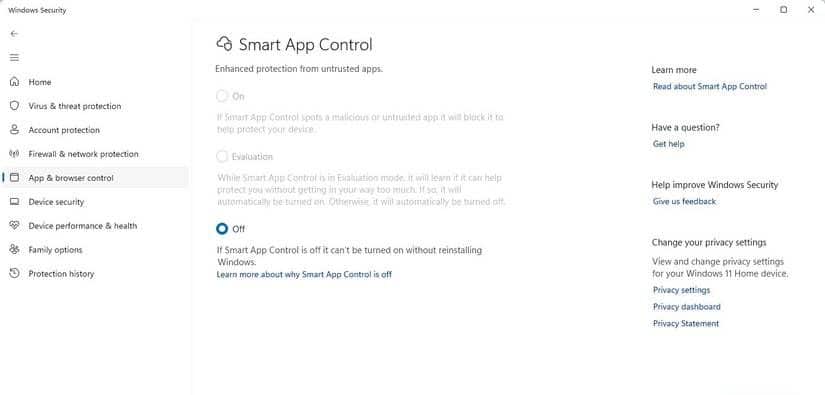
Windows SmartScreen était le mécanisme précédent ; dans Windows 11, il a été remplacé par Smart App Control. Cette fonctionnalité permet aux applications de s'exécuter uniquement si elles sont considérées comme « probablement sûres ».
Très récemment, je développais un programme de déblocage Windows. Lorsque j'ai exécuté l'exécutable non signé, il était marqué comme inconnu, et la seule façon de l'exécuter était de désactiver le Contrôle Intelligent des Applications. C'est là que j'ai découvert une faille inhérente.
Contrairement à Gatekeeper dans macOS, qui fournit une option de remplacement, la seule façon d’exécuter une application non reconnue sous Windows est de désactiver Smart App Control.
Et c'est encore plus compliqué. Réactiver le Contrôle intelligent des applications peut parfois nécessiter une réinitialisation ou une réinstallation de Windows. C'est étrange, car c'était plus simple avant. Désactiver et activer l'ancien filtre SmartScreenCette complexité dans la réactivation d’une fonctionnalité incite à la laisser désactivée, ce qui en fait une fonctionnalité de sécurité redondante.
Sécurité basée sur la virtualisation
Protections d'entreprise qui ralentissent votre utilisation quotidienne de Windows
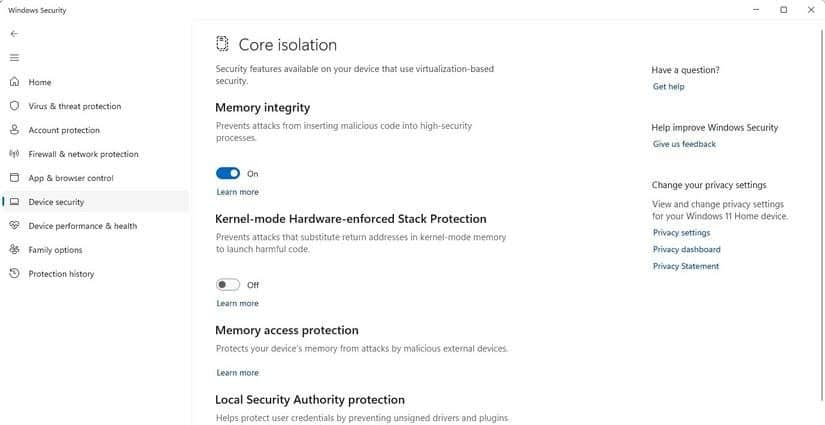
Credential Guard et Virtualization-Based Security (VBS) sont deux fonctionnalités de sécurité distinctes, mais interconnectées dans leur fonctionnement. Idéales pour les configurations Active Directory d'entreprise, elles protègent toutes deux les informations sensibles même en cas de compromission de votre ordinateur. Bien qu'efficaces, elles consomment beaucoup de ressources et peuvent entraîner une augmentation significative de l'utilisation du processeur et de la mémoire.
Dans les versions plus récentes de Windows 11, elles sont activées par défaut. Bien qu'elles soient efficaces pour sécuriser votre ordinateur, il est conseillé de les désactiver. Site Web PC Gamer mentionné De nombreux jeux ont subi de graves baisses de fréquence d'images avec VBS activé.
Une réaction possible est que de nombreux joueurs de Windows 11 désactivent la fonction de sécurité pour obtenir une meilleure expérience de jeu, ce qui peut rendre leurs ordinateurs moins sécurisés.
Notifications de sécurité Windows
Des frontières floues entre les alertes et les ventes incitatives de Microsoft
Les notifications sont essentielles sur tous les appareils. Elles transmettent souvent des informations importantes qui vous aident à rester vigilant et, dans certains cas, à être informé des menaces. L'antivirus Microsoft Defender émet un petit nombre de notifications, comme prévu. Cependant, ce qui est inattendu, c'est que toutes les notifications ne sont pas des avertissements de sécurité.
Certaines notifications sont simplement des offres promotionnelles de produits. Par exemple, la zone de notification qui affiche les logiciels malveillants bloqués affiche également « Configuration OneDrive ». Cette offre promotionnelle réduit l'urgence. Vous pouvez également rencontrer des notifications qui se chevauchent.
Par conséquent, les notifications de Defender peuvent se chevaucher avec les messages de mise à jour du système. Cela augmente la charge du Centre de notifications et peut inciter l'utilisateur à désactiver toutes les notifications de Defender. Au final, ce défaut d'implémentation nuit à la sécurité de l'ordinateur.
Les fonctionnalités de sécurité ne devraient pas être un fardeau.
Les fonctionnalités de sécurité de Windows renforcent généralement la sécurité de votre ordinateur. Cependant, elles doivent être activées suffisamment longtemps pour bloquer les menaces. Si leur implémentation rend une fonctionnalité de sécurité complexe, il est possible qu'elle soit désactivée. Dans ce cas, les fonctionnalités censées garantir la sécurité des données de votre ordinateur affaiblissent vos défenses et vous rendent plus vulnérable aux logiciels malveillants.
Je peux recommander le meilleur Outils de protection contre les menaces Windows, comme Nord Antivirus, mais il est de la responsabilité de Microsoft d'améliorer la mise en œuvre des fonctionnalités intégrées. Nombre de ces fonctionnalités engendrent ce que l'on appelle une « fatigue de sécurité ». Il s'agit d'un véritable état psychologique où une personne peut être tellement submergée par les avertissements et les décisions de sécurité constants qu'elle commence à faire de mauvais choix, voire à les ignorer complètement.