La plupart des gens connaissent déjà les vérifications de base à effectuer avant d'ouvrir un fichier.Cela vaut également pour les fichiers PDF : vérifiez que l’expéditeur semble légitime, soyez prudent avant d’ouvrir ou de télécharger des pièces jointes inattendues et évitez les PDF avec une double extension (comme .pdf.exe). Ce sont d’excellentes habitudes qui réduisent considérablement le risque d’être victime de tentatives d’hameçonnage peu sophistiquées.

Cependant, les attaques ciblant les fichiers PDF évoluent et ne suivent pas toujours un schéma prévisible. Ces documents sont des conteneurs structurés capables de dissimuler des objets cachés, des signatures numériques et des métadonnées cryptographiques ; ils peuvent également exécuter des actions. Les considérer comme des documents passifs revient à leur faire confiance sans même les comprendre, ce qui peut s'avérer dangereux. Bien que les lecteurs PDF modernes puissent protéger contre certains risques, ils ne sont pas infaillibles. Il est donc essentiel d'effectuer des vérifications approfondies afin d'identifier les menaces potentielles avant d'ouvrir un fichier PDF.
Liens rapides
Vérifiez si le fichier PDF peut être exécuté avant de l'ouvrir.
Objets actifs, procédures automatisées et charges utiles embarquées

Les fichiers PDF sont des formats orientés objet, créés par l'assemblage d'objets tels que des dictionnaires, des tableaux, des matrices et des références. Ces documents peuvent prendre en charge les scripts et les fichiers intégrés. Ils peuvent servir de point de départ à des actions spécifiques et déclencher automatiquement ces actions. Le véritable danger des fichiers PDF réside moins dans leur contenu que dans leurs possibilités.
Lorsque vous recevez un fichier PDF, vérifiez d'abord s'il contient des éléments exécutables. Le mieux est d'exécuter la commande ci-dessous après avoir installé Python et l'outil en ligne de commande. PDFiD Basé sur Python :
python pdfid.py C:\Users\YouDownloads\suspicious.pdf
D’après les résultats des tests, si l’un des objets suivants présente une valeur non nulle, il peut y avoir un risque :
- /JS ou /JavaScript
- /OpenAction
- /Lancement
- /AA (Actions supplémentaires)
- /Fichier intégré
Le tableau ci-dessous illustre ce à quoi les objets peuvent faire référence :
| objet | Al-Muslim |
|---|---|
| /JS ou /JavaScript | Utilisé pour le camouflage et la préparation à l'exploitation |
| /OpenAction | Le code peut s'exécuter automatiquement à l'ouverture du document. |
| /Lancement | Des applications externes peuvent être mises en œuvre |
| /Fichier intégré | Il peut contenir des charges utiles secondaires |
| /AA (Actions supplémentaires) | Très similaire à OpenAction |
La plupart des fichiers légitimes n'ont pas besoin de ces objets. Par exemple, `/Launch` est inutile pour une facture. N'attendez pas d'un rapport statique qu'il nécessite des fichiers intégrés. La présence d'un grand nombre de ces objets n'indique pas automatiquement qu'il s'agit d'un logiciel malveillant. Cependant, ils transforment un fichier PDF en un conteneur interactif. Vous devriez utiliser un outil pour… pdf-parser.py Des investigations supplémentaires sont nécessaires pour déterminer si les résultats renvoient des valeurs non nulles pour l'un des objets principaux mentionnés.
Toutefois, en cas de doute, il est conseillé d'ouvrir un fichier PDF dans un environnement isolé ou une machine virtuelle. De plus, la présence de scripts n'est pas toujours évidente, et leur absence ne signifie pas que des objets malveillants ne peuvent pas exploiter les vulnérabilités des lecteurs PDF. Plusieurs cas de CVE ont été recensés, liés à des faiblesses d'analyseur syntaxique sans aucun script visible. JavaScript n'est qu'un élément parmi d'autres permettant d'exécuter du code ; la complexité de sa structure et la probabilité d'exécution sont également des facteurs importants. Il ne faut jamais ouvrir accidentellement un fichier susceptible d'exécuter, de télécharger ou de stocker des charges utiles.
Vérifiez l'intégrité du chiffrement du document avant de lui faire confiance.
Signatures numériques, chaînes de certificats et modifications post-signées
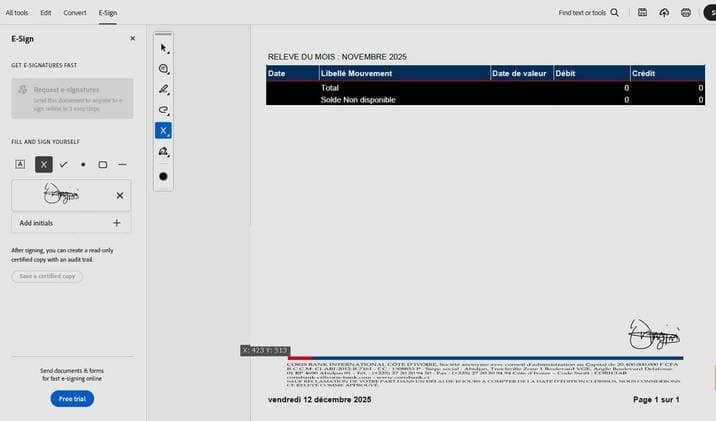



La simple présence d'un logo ou d'une signature visible sur un fichier PDF ne garantit pas son intégrité. L'intégrité n'est vérifiée qu'en présence d'une signature numérique. Les signatures cryptographiques s'appuient sur une infrastructure à clés publiques (ICP) et permettent de confirmer trois aspects des fichiers PDF : l'absence de modification du fichier (intégrité), l'identité du signataire (authenticité) et son origine (non-répudiation).
Si un fichier PDF revendique une autorité, vous pouvez exécuter la même vérification PDFiD que précédemment et rechercher la valeur /AcroForm. Toute valeur supérieure à zéro indique la présence d'un champ de formulaire de signature. Vous pouvez ensuite ouvrir le fichier indépendamment. Adobe Reader ou tout autre outil PDF avancé Veuillez vérifier les éléments suivants dans le panneau de signature :
- La signature est-elle valide ?
- Est-ce que cela remonte à une autorité racine de confiance ?
- Le certificat est-il expiré ou a-t-il été invalidé ?
- Le document a-t-il été modifié après sa signature ?
- Existe-t-il un horodatage fiable ?
Cette vérification est nécessaire car un document peut afficher une signature sans pour autant être chiffré. De plus, des modifications pouvant être ajoutées à un fichier PDF après sa signature, il convient d'être particulièrement vigilant face aux mises à jour successives. Si un lecteur signale des modifications postérieures à la signature, la prudence est de mise. Le tableau ci-dessous présente un exemple de vérification d'intégrité de signature.
| Statut de signature | Signification |
|---|---|
| Bon et fiable | La sécurité est assurée, l'identité du site a été vérifiée. |
| Valable, mais intéressé. | La sécurité est assurée, l'identité est incertaine. |
| Endommagé ou modifié | La sécurité est menacée. |
| Aucune signature | Il n'existe aucune garantie de chiffrement. |
De nombreux fichiers PDF légitimes restent non signés, et c'est parfaitement normal. Mais dès lors qu'un document revendique une autorité, comme c'est le cas pour les avis bancaires, les formulaires juridiques et les contrats d'entreprise, l'absence de signature devient préoccupante. Les documents revendiquant une autorité doivent pouvoir le prouver mathématiquement.
Vérifiez la source du fichier et sa cohérence structurelle avant toute interaction.
Alignement des métadonnées, vérification de la chaîne de livraison et anomalies structurelles
Les fichiers PDF non signés et d'origine invérifiable peuvent présenter des risques, même s'ils ne sont pas exécutables. Pour vous protéger, il est nécessaire d'examiner le chemin d'acheminement du fichier. Trois éléments doivent être vérifiés : SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) et DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Ces protocoles d'authentification des e-mails vérifient si le courriel provient bien du domaine indiqué. Pour vérifier ces chemins, suivez les étapes suivantes :
- Ouvrez le courriel contenant le PDF en pièce jointe.
- Cliquez sur les trois points situés dans le coin supérieur droit de l'e-mail et cliquez sur Voir l'original.
- Vérifier les valeurs SPF و DKIM و DMARCSi les valeurs sont PASSLa source est vérifiée.
Vous pouvez également consulter rapidement les détails de l'e-mail pour comparer le nom affiché avec le domaine d'envoi réel. Mais surtout, si le fichier a été téléchargé via un lien, vérifiez les chaînes de redirection. Pour ce faire, copiez le lien et collez-le dans un outil comme Analyse d'URL Pour voir toutes les étapes de traitement du fichier, y compris le lien d'origine, vous pouvez vérifier sa validité en l'exécutant. Vérificateur d'URL de VirusTotalEnsuite, examinez le fichier lui-même. Vous pouvez l'installer. ExifTool Exécutez la commande ci-dessous pour trouver les valeurs du fichier telles que l'auteur, le créateur, le producteur, la date de création et la date de modification.
exiftool suspect.pdf
Une fois ces valeurs obtenues, comparez-les aux informations du PDF. Par exemple, si le PDF est censé être une facture de 2026 de votre banque multinationale, mais que les informations produit indiquent une ancienne version grand public de LibreOffice, cela signifie qu'il y a un problème. Enfin, exécutez la commande. qpdf Ceci afin d'assurer la cohérence structurelle.
qpdf --vérifier les fichiers suspects.pdf
Des dates multiples et croissantes, des flux excessifs d'objets, des couches de pression étranges et des anomalies dans les références réciproques peuvent être des signes qu'il se passe quelque chose de néfaste à l'intérieur.
Considérez les fichiers PDF comme des conteneurs exécutables, et non comme des documents passifs.
Bien qu'un fichier PDF puisse ressembler à une page papier ordinaire une fois imprimé, il s'apparente davantage à un conteneur. Il peut constituer un moyen efficace de réaliser des actions. Par mesure de sécurité, il est conseillé d'examiner les mécanismes sous-jacents au fichier.
L'utilisation d'applications de sécurité est un moyen de rester en sécurité en ligne.Cependant, prendre le temps de faire une pause et d'inspecter le fichier avant de l'ouvrir est une habitude qui vous protégera en cas de défaillance des applications.