Configurer son réseau domestique semble assez simple. Votre fournisseur d'accès à Internet s'occupe de tout ; il vous suffit de saisir votre mot de passe Wi-Fi pour commencer. Certes, c'est tout ce qu'il faut pour se connecter à Internet, mais votre routeur n'est pas aussi sécurisé qu'on pourrait le croire.

Je pensais que mon réseau Wi-Fi était sécurisé jusqu'à ce que je vérifie les paramètres de mon routeur.Mais l'examen des ports ouverts a révélé des risques bien plus importants. De l'extérieur, tout semblait normal, mais en coulisses, mon routeur répondait discrètement aux requêtes d'Internet sur des ports que je n'avais jamais ouverts consciemment.
Liens rapides
Que signifie concrètement un port ouvert sur votre réseau ?
Ce n'est pas qu'un chiffre, c'est une porte ouverte.

Imaginez votre réseau domestique comme un bâtiment et votre routeur comme la passerelle principale. Chaque port est comme une porte numérotée dans ce bâtiment. La plupart du temps, votre routeur n'autorise le trafic entrant que lorsqu'un élément de votre réseau initie une communication, par exemple votre navigateur qui charge un site web.
Un port ouvert exposé sur Internet signifie que n'importe qui peut y accéder directement. Ce n'est pas forcément problématique ou dangereux, car certains services en ont réellement besoin, comme les serveurs de jeux, les systèmes d'accès à distance ou les serveurs multimédias. Cependant, chaque port ouvert représente une faille de sécurité potentielle si l'infrastructure qui s'y cache est vulnérable, obsolète ou mal configurée. Quelques cases à cocher négligées ou des paramètres par défaut mal configurés peuvent transformer discrètement ce risque abstrait en une menace bien réelle.
Comment vérifier si votre routeur possède des ports ouverts
Des outils simples que tout le monde peut utiliser
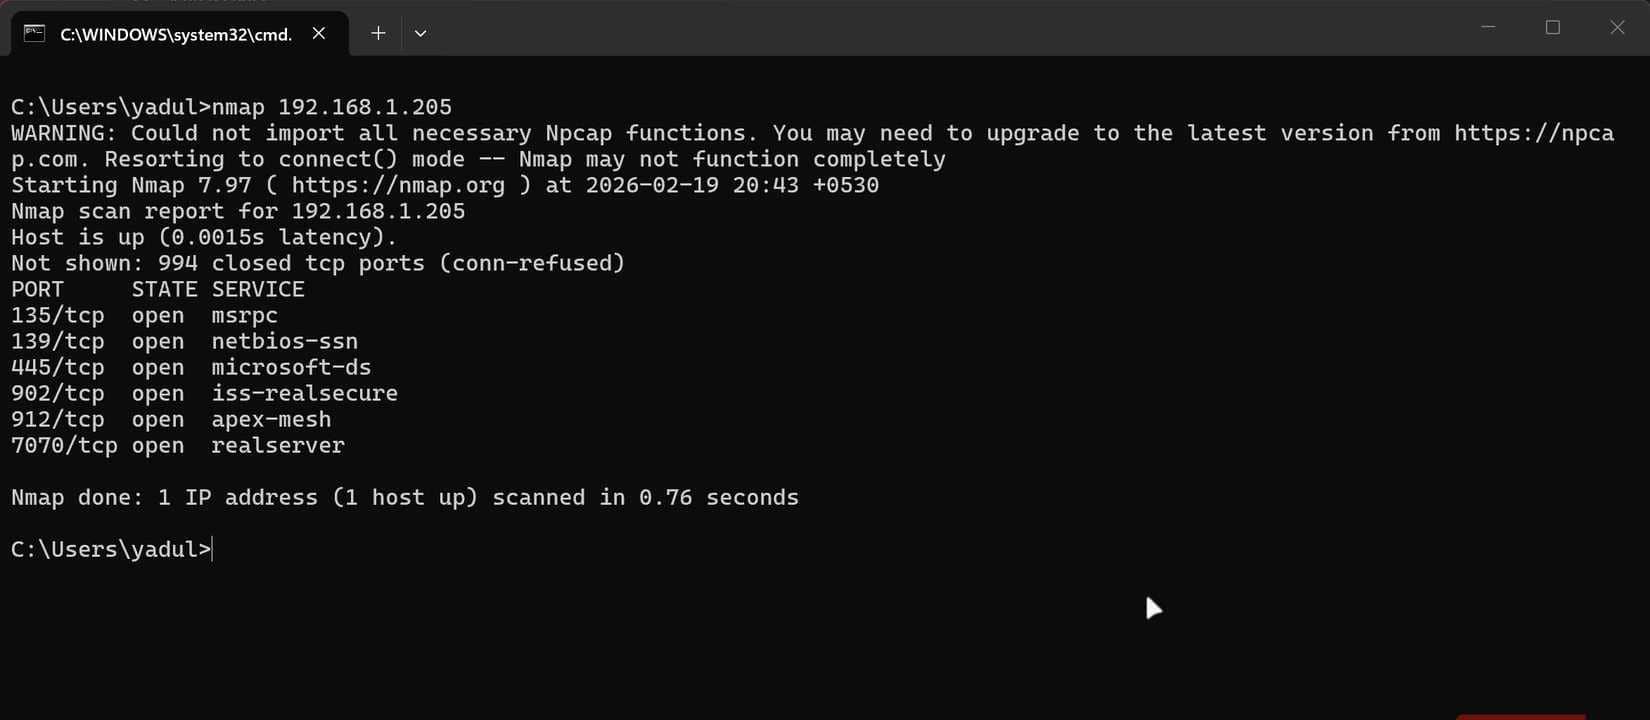
Pour savoir à quoi le monde extérieur a accès, vous devez vérifier votre adresse IP publique depuis Internet, et non depuis votre réseau local ou Wi-Fi. Le moyen le plus simple est d'utiliser des outils basés sur un navigateur, tels que… Outil de scan de ports ouverts YouGetSignal ou Vérificateur de ports Ou des sites similaires. Ces outils détectent généralement automatiquement votre adresse IP publique et analysent un ensemble courant de ports ouverts.
Pour une analyse plus approfondie et technique, vous pouvez utiliser Nmap. Une fois installé sur Linux ou macOS, une analyse rapide peut être effectuée à l'aide de la commande suivante :
nmap -Pn -F VOTRE_IP_PUBLIQUE
Pour effectuer une analyse plus approfondie, exécutez :
nmap -Pn --top-ports 1000 VOTRE_IP_PUBLIQUE
Pour préciser les services et les versions :



nmap -Pn -sV --top-ports 1000 VOTRE_IP_PUBLIQUE
Sous Windows, après avoir installé Nmap, les mêmes commandes s'exécutent dans PowerShell ou le Terminal Windows. Si vous préférez une interface graphique, utilisez Zenmap, saisissez votre adresse IP externe et lancez une analyse approfondie. Pour faire correspondre ces résultats aux applications réellement installées sur vos appareils, utilisez netstat -ano | findstr ÉCOUTE Sur le système d'exploitation Windows, ou ss -tulpn sur Linux, ou lsof -i -P | grep LISTEN Sur macOS.
Ce que j'ai découvert sur mon routeur domestique « classique »
Les paramètres par défaut n'étaient pas aussi sécurisés que je le pensais.
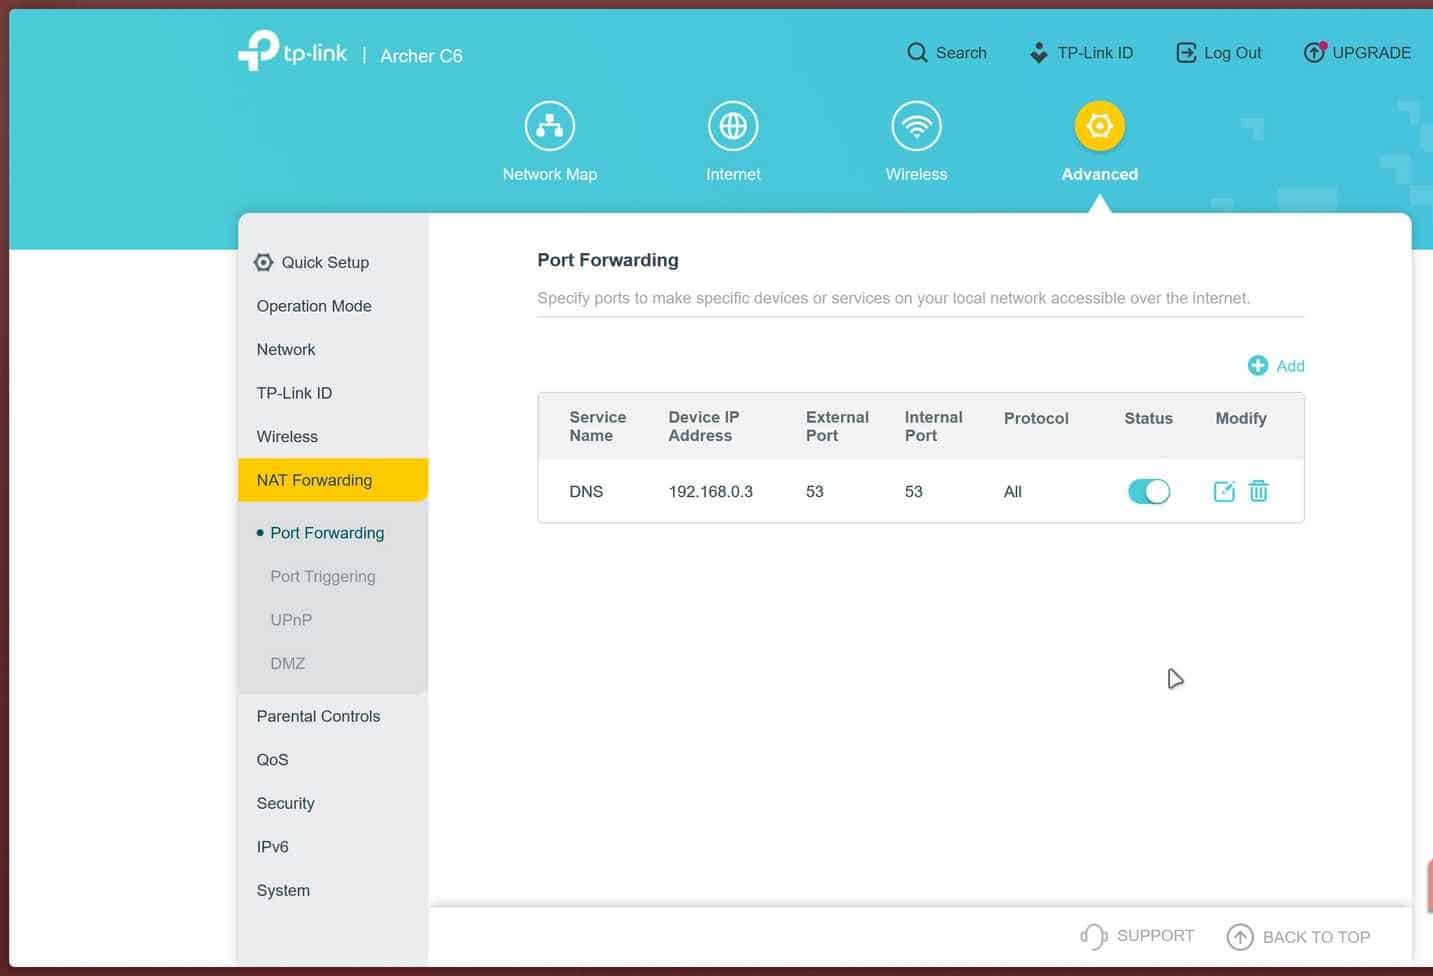
En vérifiant les paramètres de mon routeur domestique, je m'attendais à trouver une configuration propre. Au lieu de cela, j'ai découvert une petite liste de ports ouverts. Parmi eux, un port web ouvert pour la gestion à distance, discrètement activée par mon FAI pour pouvoir contrôler le routeur depuis l'extérieur. Un port élevé, choisi au hasard, s'est avéré être celui de la sauvegarde cloud de mon NAS, que je n'avais pas fermé après mes tests. Un autre port élevé était attribué à un serveur Minecraft que j'avais désactivé il y a des mois, mais que je n'avais jamais supprimé des règles de redirection de ports de mon routeur.
Pris individuellement, aucun de ces éléments ne semblait alarmant. Mais ensemble, ils signifiaient que la page de connexion de mon routeur était accessible depuis Internet et que deux appareils obsolètes et rarement contrôlés n'attendaient qu'une occasion pour qu'un pirate analyse la bonne plage de ports au bon moment. Si vous analysez un routeur classique, vous y verrez probablement quelque chose de familier. Tout cela paraît inoffensif jusqu'à ce que l'on se souvienne que les pirates automatisent ces analyses et peuvent scanner des plages de ports entières en quelques minutes, sur des centaines, voire des milliers, d'adresses IP.
Pourquoi les ports exposés représentent-ils un risque de sécurité sérieux ?
Parfois, il suffit d'un seul port ouvert.
Les attaquants ne devinent pas votre adresse IP et ne la scannent pas manuellement ; ils effectuent plutôt des analyses automatisées massives sur Internet, à la recherche de toute activité sur des ports suspects. Une fois une activité détectée, ils identifient le service, vérifient sa version et exploitent des vulnérabilités connues, les identifiants de connexion par défaut ou tentent de le pirater par bourrage d'identifiants.
Les mots de passe faibles ou par défaut font des routeurs et des services des cibles faciles pour les attaques par force brute, surtout si l'on considère que Le mot de passe par défaut de votre routeur se trouve probablement dans une base de données publique.Les micrologiciels et logiciels serveurs obsolètes contiennent souvent des vulnérabilités accessibles au public, facilement exploitables. Des interfaces d'administration exposées accidentellement donnent accès à vos clés réseau si quelqu'un parvient à se connecter. Des services comme FTP (port 21), SMB (port 445) ou RDP (port 3389) peuvent permettre la fuite de fichiers ou offrir une porte d'entrée idéale pour une intrusion plus profonde dans votre réseau domestique. Pendant ce temps, tout semble fonctionner correctement : le Wi-Fi et le streaming fonctionnent, et rien n'indique que votre routeur réponde discrètement à des requêtes provenant de l'extérieur.
Comment ai-je fermé ces ports et sécurisé mon routeur ?
Avec certains réglages, vous serez relativement en sécurité.
Une fois les ports ouverts identifiés, fermez ceux dont vous n'avez pas besoin et sécurisez les autres. Connectez-vous à l'interface d'administration de votre routeur depuis votre réseau en saisissant l'adresse IP de la passerelle par défaut (généralement 192.168.0.1 ou 192.168.1.1) dans un navigateur. Si le mot de passe administrateur est toujours celui par défaut indiqué sur l'étiquette, modifiez-le immédiatement par un mot de passe fort et unique.
Ensuite, localisez et désactivez tout accès Internet distant. Ces options se trouvent généralement dans les paramètres d'administration, système ou de gestion. Enfin, recherchez et désactivez UPnP et NAT-PMP dans les paramètres avancés, réseau ou NAT/transfert afin d'empêcher les appareils d'exploiter discrètement les vulnérabilités de votre pare-feu.
Sur la page de redirection de ports ou de serveurs virtuels, supprimez les règles que vous ne reconnaissez pas ou que vous n'utilisez plus, notamment celles liées aux caméras, aux NAS ou aux ordinateurs. Mettez à jour le micrologiciel de votre routeur si possible afin de corriger les bugs connus.
Pour tout ce que vous laissez intentionnellement ouvert, utilisez des mots de passe forts, activez l'authentification à deux facteurs lorsque cela est possible, privilégiez les protocoles sécurisés tels que SSH ou VPN plutôt que Telnet, FTP ou RDP exposés, et limitez l'accès via IP lorsque le logiciel le permet.
Si vous ne devez faire qu'une seule chose aujourd'hui, fermez ces ports.
Victoire sécuritaire en 10 minutes
J'ai commencé cet exercice en pensant qu'il s'agirait d'une vérification fastidieuse de la sécurité du réseau. Au lieu de cela, des appareils oubliés, des redirections de paquets restantes et l'accès à distance autorisé par mon fournisseur d'accès Internet avaient discrètement transformé mon réseau domestique en une cible facile pour un robot informatique.
Si vous n'avez pas encore analysé votre réseau à la recherche de ports ouverts, consacrez-y cet après-midi. Lancez une analyse, supprimez les redirections de fichiers, désactivez l'administration à distance et changez le mot de passe par défaut de votre routeur. L'objectif n'est pas d'atteindre une sécurité absolue (en pratique, c'est impossible), mais de rendre le système suffisamment peu vulnérable pour dissuader les attaquants de s'attaquer à une cible plus facile.