La plupart du temps, votre préoccupation concernant votre réseau domestique se limite à garantir un accès à Internet. Cependant, en analysant votre réseau à la recherche de failles de sécurité potentielles, vous pourriez découvrir des problèmes plus graves que vous ne le pensez. Connaissez-vous les menaces cachées qui pourraient menacer la sécurité et la confidentialité de votre réseau ? Découvrez comment vous protéger des failles potentielles et préserver la sécurité de vos données.

Liens rapides
Pourquoi devriez-vous scanner votre réseau régulièrement ?

Votre réseau domestique est probablement composé d'un routeur qui connecte tous vos appareils filaires et sans fil. Cette configuration, appelée réseau SOHO (Small Office/Home Office), peut contenir des failles de sécurité exploitables par les pirates. Les attaquants peuvent tenter d'accéder à votre réseau de plusieurs manières, ce qui rend l'analyse du réseau essentielle à sa protection :
- Exploitation des ports ouverts exposés à Internet, permettant un accès non autorisé aux services et protocoles réseau.
- Ciblez directement les périphériques de votre réseau local, tels que les ordinateurs, les imprimantes et les périphériques Internet des objets (IoT).
- Lancez des attaques sans fil pour compromettre votre réseau Wi-Fi, permettant aux attaquants d’accéder à vos données et à votre trafic réseau.
- Attaquez les connexions de travail à distance (telles que VPN ou RDP), en particulier si ces connexions ne sont pas sécurisées ou utilisent des mots de passe faibles.
Analyser régulièrement votre réseau et corriger les vulnérabilités vous protège contre ces menaces. Heureusement, c'est plus simple que vous ne le pensez. Analyser régulièrement votre réseau est une bonne pratique de cybersécurité domestique, vous permettant d'anticiper les menaces potentielles et de protéger vos données personnelles.
Comment analyser votre réseau : deux méthodes de base
Lors de l'analyse de votre réseau, vous disposez de deux options principales :
- Outils d'analyse de réseau basés sur le Web
- Outils d'analyse de réseau basés sur un serveur
Les outils Web comprennent des sites tels que : Outils PentestCes outils vous permettent d'analyser rapidement votre adresse IP publique à la recherche de ports ouverts que des pirates pourraient exploiter. Cependant, il ne s'agit que d'une analyse superficielle, du moins jusqu'à ce que vous achetiez ces services. Les outils web comme Pentest Tools ne peuvent analyser que ce qui est visible sur Internet, et non vos appareils internes ni vos clients Wi-Fi.
Si vous souhaitez plus d'informations, vous devrez utiliser des outils basés sur un serveur tels que Nmap, qui s'exécute sur un serveur externe et analyse votre réseau depuis l'extérieur. Nmap est open source et gratuit, et les pirates l'utilisent souvent pour analyser un réseau avant de tenter de le pénétrer. Nmap est un outil puissant pour la cybersécurité et les tests d'intrusion, fournissant des informations détaillées sur les appareils et services exécutés sur le réseau cible.
Outils de test de pénétration
Si vous êtes nouveau dans les tests de pénétration ou si vous souhaitez un aperçu simplifié de votre réseau sans avoir à configurer un serveur Linux, Pentest Tools fera l'affaire.
- Déterminez et enregistrez votre adresse IP externe sans utiliser de VPN. Vous pouvez la trouver en cherchant « Quelle est mon adresse IP » sur Google ou en utilisant des sites comme Quel est mon ip?Cette étape est essentielle pour comprendre comment le monde extérieur perçoit votre réseau.
- Ouvrez un outil Scanner de vulnérabilité réseau Sur Pentest Tools, copiez et collez votre adresse IP externe dans le champ. Objectif, Puis cliquez sur le bouton Start scanCe processus lancera une analyse de base de votre réseau.
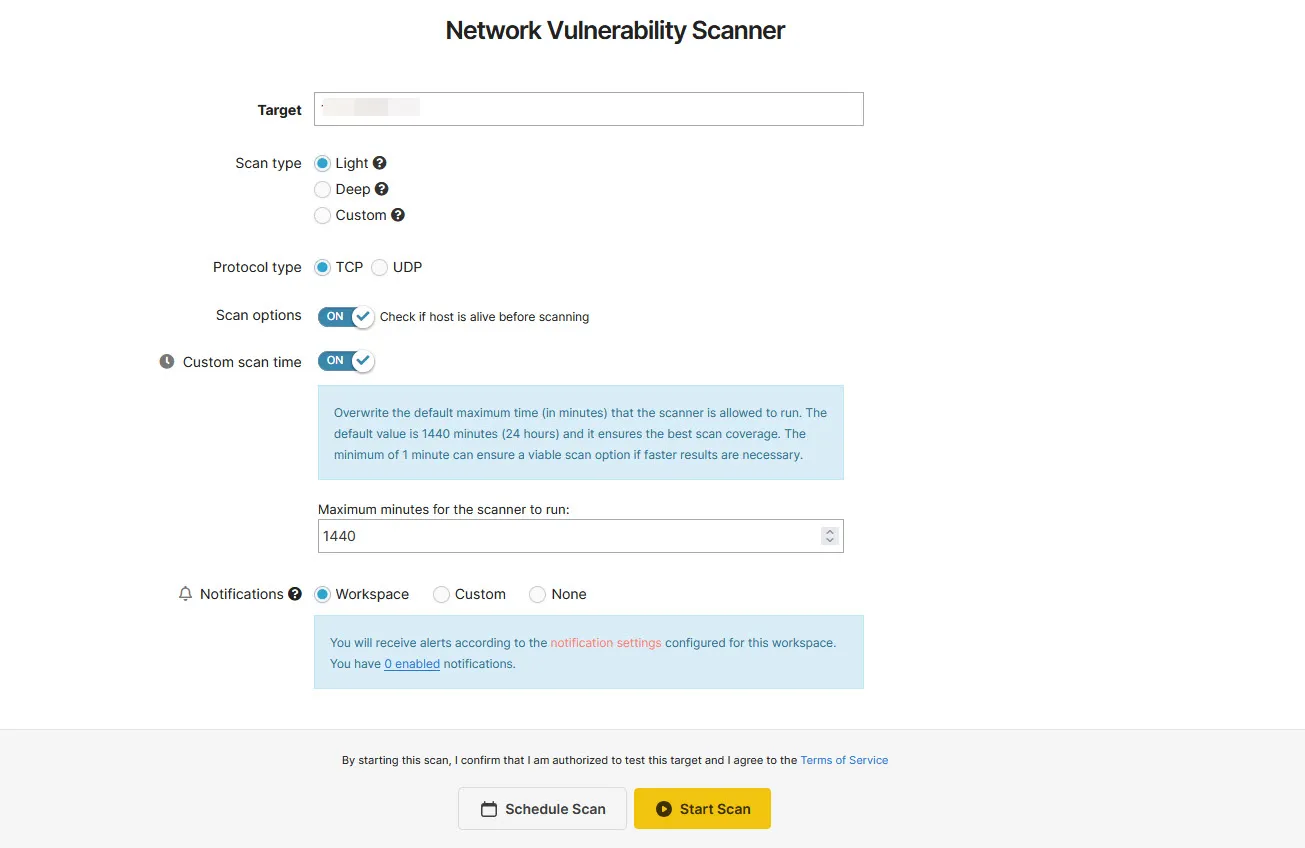
La page de résultats affichera toutes les informations réseau et les ports ouverts qu'un pirate pourrait obtenir en analysant votre adresse IP publique ; une raison majeure pour ne pas la divulguer au public. Cependant, les résultats de l'analyse simplifiée, disponible pour les utilisateurs gratuits, ne servent qu'à identifier les ports courants potentiellement ouverts par défaut sur votre réseau. Une analyse plus approfondie, portant sur un nombre beaucoup plus important de ports, peut coûter jusqu'à 85 $ par mois. Cependant, le site utilisant Nmap pour ses analyses, il est conseillé d'apprendre à utiliser Nmap si vous avez besoin de résultats plus approfondis. Nmap est un outil puissant et flexible qui vous permet d'exécuter des analyses personnalisées et d'analyser en profondeur la sécurité de votre réseau.



Nmap
Si vous avez besoin de résultats plus détaillés et précis, Nmap (Network Scanner) est une option avancée et adaptée. L'installation et l'utilisation de Nmap nécessitent une certaine expertise technique, mais il est doté d'une interface utilisateur graphique (GUI) pour Windows, ce qui le rend facile à utiliser.
Télécharger: Nmap
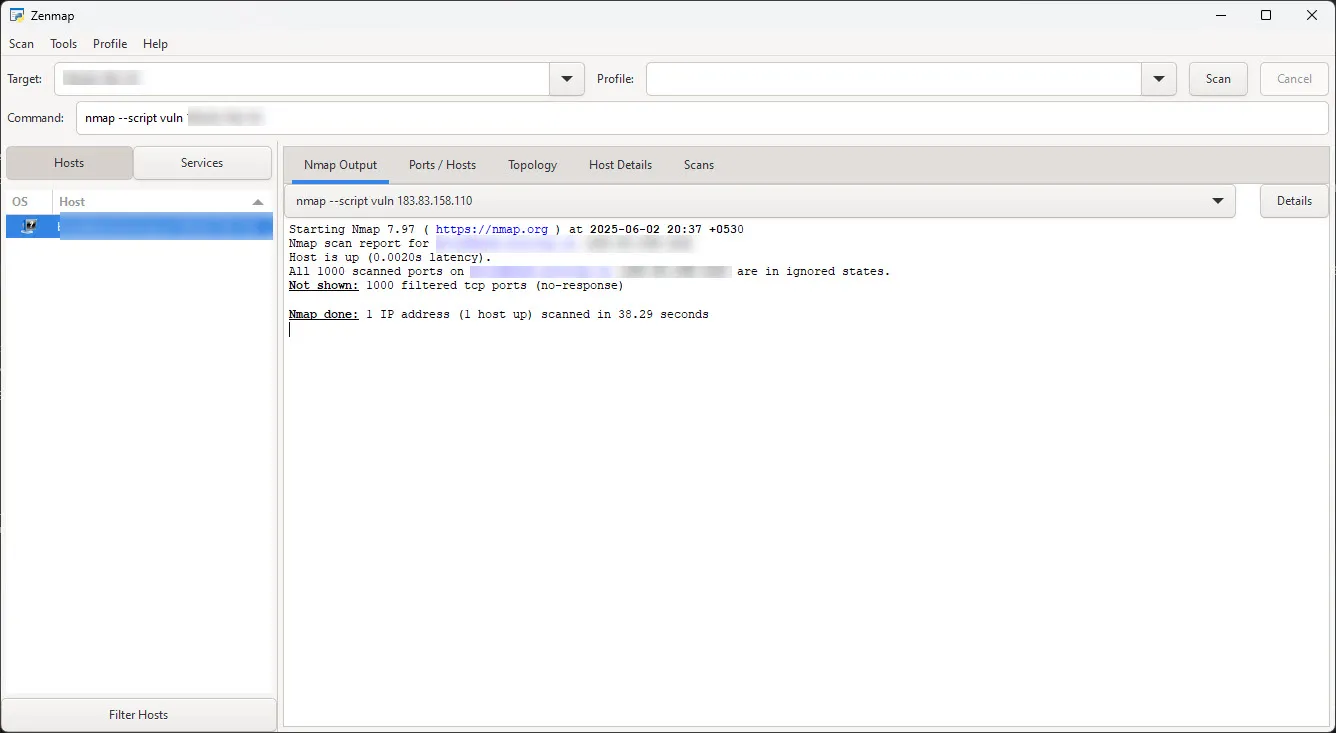
Vous pouvez installer Nmap sur votre ordinateur Windows, macOS ou Linux. Vous pourrez ensuite l'utiliser pour analyser les autres appareils connectés à votre réseau domestique, ce qui vous aidera à identifier les failles de sécurité potentielles et à évaluer votre niveau de protection.
nmap -sT [votre adresse IP externe]
Cette commande analyse tous les périphériques d'un sous-réseau domestique typique à la recherche de ports TCP ouverts.
Cependant, la meilleure façon d'exécuter Nmap est d'utiliser un serveur Linux en ligne. Exécuter Nmap depuis un serveur externe vous permet d'analyser votre réseau depuis l'extérieur et de révéler les ports ouverts, les vulnérabilités et les services exploitables. Exécuté localement, Nmap peut analyser d'autres périphériques de votre réseau, tels que votre routeur, vos appareils connectés ou d'autres ordinateurs, pour identifier les ports et services ouverts. Il ne révélera ce qu'un étranger voit que s'il est exécuté depuis l'extérieur de votre réseau.
Une fois configuré, exécutez la commande. sudo apt installer nmap Dans le terminal, installez Nmap. Ensuite, recherchez les vulnérabilités sur les ports ouverts :
nmap --script vuln [votre adresse IP externe]
L'utilisation de Nmap depuis un serveur externe présente un inconvénient : une expertise technique Linux est requise, sans compter les coûts d'installation et d'exploitation. Vous pouvez louer un serveur Linux sur des sites comme Linode ou Vultr Pour 5 $ et 2.50 $ respectivement. Ces services vous permettent de vous inscrire avec une adresse e-mail et d'accéder à une machine Linux à ressources élevées après vérification. Vous pouvez également essayer d'exécuter Nmap sous Linux sur une autre machine et d'analyser votre réseau. Assurez-vous simplement que la machine d'analyse n'utilise pas votre routeur pour se connecter à Internet, car cela pourrait perturber le processus.
Effectuer des analyses depuis un serveur privé virtuel (VPS) implique de partager votre adresse IP personnelle avec un service tiers. Respectez toujours les conditions d'utilisation du fournisseur de VPS et n'analysez jamais de réseaux dont vous n'êtes pas propriétaire ou que vous n'êtes pas autorisé à tester. Ceci est nécessaire pour garantir la conformité légale et éviter toute violation des conditions d'utilisation.
Il s'agit d'une limitation lors de l'examen d'un réseau en cours d'utilisation, car vous ne voyez jamais le point de vue du pirate. Votre réseau se comporte différemment en interne et en externe. À moins de détecter les mêmes vulnérabilités qu'un pirate pourrait exploiter, vous ne pourrez pas les corriger, car elles ne sont visibles que de l'extérieur du réseau. C'est pourquoi de nombreux passionnés de sécurité ou particuliers souhaitant tester la robustesse de leur réseau installent un laboratoire avec au moins une machine Linux connectée à Internet via une connexion externe. Cette configuration permet de simuler une attaque réelle et d'évaluer les vulnérabilités du point de vue de l'attaquant, offrant ainsi une vue d'ensemble de la sécurité de votre réseau.
Fermez les vulnérabilités et renforcez votre routeur Wi-Fi
Quelle que soit l'analyse effectuée, vous obtiendrez des informations sur votre routeur, votre fournisseur d'accès à Internet (FAI), votre localisation actuelle, les ports ouverts et, si vous utilisez Nmap, les vulnérabilités auxquelles il pourrait être exposé. Vous trouverez généralement une série de ports ouverts fréquemment utilisés :
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SHS)
- 23 (Telnet)
Tous les ports ouverts ne sont pas dangereux, mais il est important de les comprendre. Ils permettent aux services externes de se connecter aux programmes exécutés sur vos appareils, tels que les PC, les smartphones, les téléviseurs connectés et même le routeur lui-même. Cependant, fermer tous les ports ouverts n'est pas une solution pratique, car cela perturberait votre connexion Internet.
Les ports courants tels que 80 (HTTP), 443 (HTTPS) et 53 (DNS) doivent rester ouverts. Cependant, si vous avez des ports ouverts utilisés par des applications tierces ou des fonctionnalités du système d'exploitation, comme RDP (3389), SSH (22), Telnet (23) et FTP (20 et 21), pensez à les fermer, en fonction de votre utilisation du réseau.
Si vous avez besoin d'ouvrir un port spécifique pour une raison quelconque, vous pouvez le masquer aux pirates qui analysent votre adresse IP ou votre routeur à la recherche de vulnérabilités. Vous pouvez également ouvrir des ports spécifiques dont vous avez besoin, puis les refermer pour sécuriser votre réseau. RDP, SSH, Telnet et FTP ont de nombreuses utilisations légitimes, et la fermeture de ces ports les empêchera de communiquer avec des services externes.
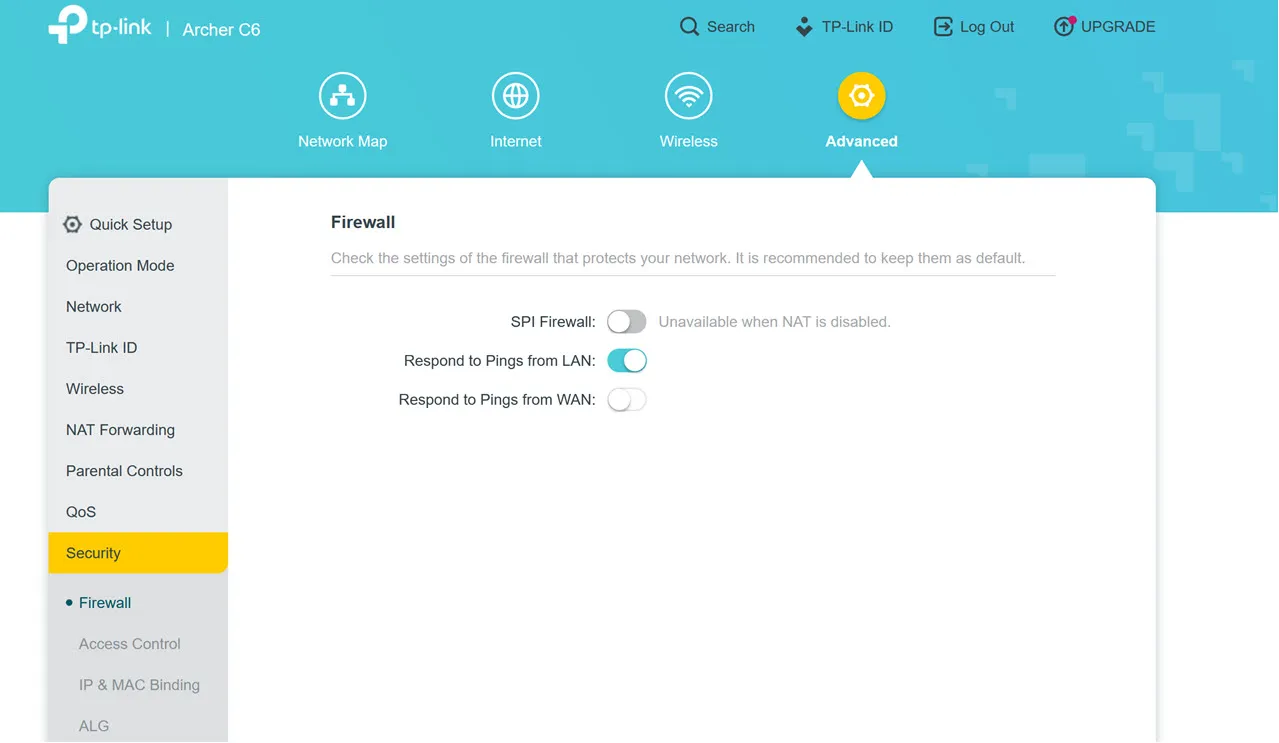
Comme vous pouvez le constater dans les résultats de l'analyse de la section précédente, tous les ports analysés par Nmap et l'outil d'analyse réseau Pentest Tools sur mon réseau étaient fermés. Plus précisément, ils étaient dans un état « filtré », où l'outil d'analyse réseau ne pouvait pas confirmer si un port était ouvert, fermé ou filtré.
Vous pouvez y parvenir en ajustant les paramètres du pare-feu de votre routeur. Si une option permettant de désactiver les tests ping du WAN s'affiche, activez-la immédiatement. Cela indique au pare-feu de votre routeur de ne pas répondre aux requêtes ping provenant d'Internet, ce qui signifie qu'il ne sera pas détecté lors des analyses IP massives des pirates.
Cela m'amène à la deuxième mesure la plus importante pour vous protéger : les paramètres de votre routeur. Renforcer votre routeur contre les attaques est l'une des premières mesures à prendre. Lors de la configuration d'un nouveau routeur pour obtenir le meilleurالنتائجCependant, il est préférable de laisser un peu Les paramètres du routeur Wi-Fi sont désactivés..
Les paramètres exacts du routeur dont vous avez besoin varient en fonction de votre routeur, mais la liste de paramètres suivante est un bon point de départ :
- Activer le pare-feu du routeur
- Désactiver les fonctionnalités d'accès à distance
- Désactiver toutes les entrées de redirection de port.
- Désactiver UPnP (Universal Plug and Play)
- Modifier les identifiants d'accès par défaut de votre routeur
- Utilisez le cryptage sans fil WPA3 si possible.
- Mettez fréquemment à jour le micrologiciel de votre routeur.
Analyser votre réseau Wi-Fi à la recherche de vulnérabilités peut sembler compliqué, mais avec quelques outils simples et un peu de recherche, vous pouvez configurer votre réseau pour qu'il soit plus sécurisé.