La plupart des arnaques en ligne ont toujours le même objectif : voler votre mot de passe. Nous avons appris à repérer les fausses pages de connexion, les liens suspects et les courriels urgents nous demandant de « vérifier » nos identifiants de compte.

Mais une nouvelle vague d'attaques contre les comptes Microsoft fonctionne différemment. Les victimes se connectent au véritable site web de Microsoft, utilisent les contrôles de sécurité légitimes et réussissent même l'authentification multifacteurs ; pourtant, les attaquants parviennent tout de même à accéder à leurs comptes.
Cette technologie, connue sous le nom de hameçonnage du code de l'appareilIl ne vole absolument pas votre mot de passe. Au contraire, il vous amène à vous autoriser vous-même l'accès, en utilisant le système d'authentification de Microsoft conformément à sa conception.
Liens rapides
Se connecter avec un code d'appareil est vraiment utile
Vous l'avez peut-être déjà utilisé plusieurs fois.
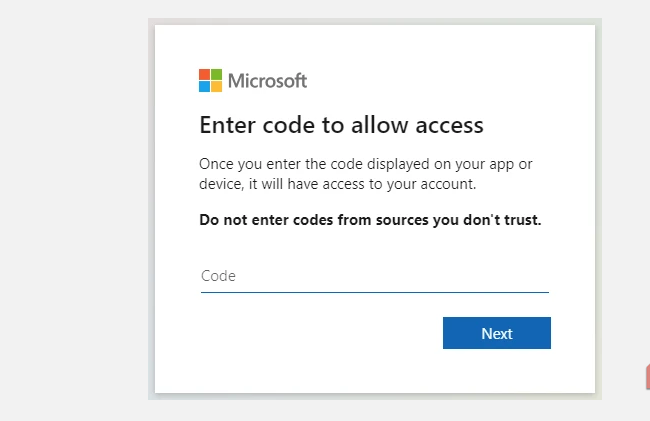
Microsoft, comme d'autres grandes entreprises technologiques, prend en charge quelque chose appelé Flux d'autorisation des appareilsOn parle aussi de connexion par code d'appareil. Plus couramment, cela se produit lorsqu'un code de connexion identique s'affiche sur tous vos appareils au lieu d'une page de connexion complète, et que vous devez saisir pour vous connecter.
C'est très pratique, notamment sur les appareils qui ne peuvent pas afficher facilement une page de connexion complète ou lorsque vous vous connectez à un appareil aux fonctionnalités limitées. Par exemple, vous avez peut-être déjà vu ces icônes sur votre téléviseur connecté ou en vous connectant à la télévision de votre chambre d'hôtel : ce sont deux exemples typiques.
La plupart du temps, ce processus est parfaitement sûr et ne présente aucun danger. Mais tout change lorsqu'une vulnérabilité spécifique est exploitée.
Des fonctionnalités légitimes peuvent être utilisées contre vous.
Elle exploite une hypothèse courante
La connexion par code PIN est extrêmement pratique. Cependant, elle peut être exploitée car elle suppose naturellement que la personne ayant saisi le code est à l'origine de la requête. C'est en partie là que le processus présente une faille.
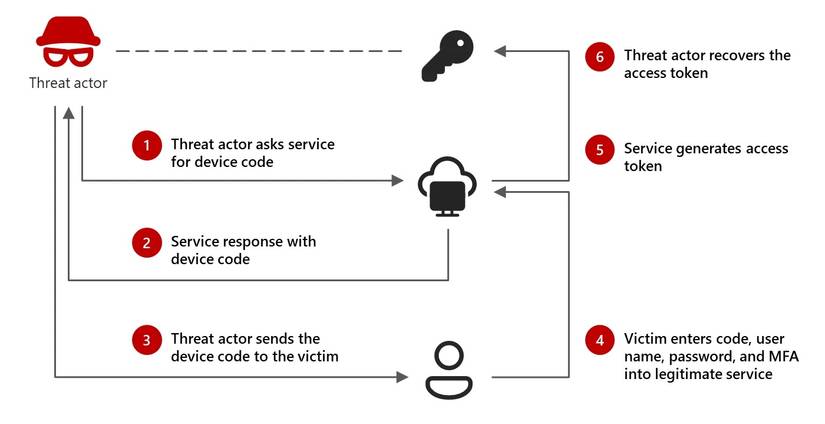
Si un attaquant connaît votre adresse e-mail ou d'autres informations de contact connues, il peut initier une demande de connexion depuis son propre appareil, ouvrant ainsi une session unique. Microsoft (et d'autres entreprises technologiques) génère alors un jeton d'appareil légitime associé à cette session.



C’est là que les choses se compliquent. Au lieu d’essayer de l’utiliser eux-mêmes, les attaquants peuvent vous envoyer directement le code, dissimulé sous l’apparence d’un autre processus, dont beaucoup utilisent des techniques d’hameçonnage bien connues :
- Alerte de sécurité signalant une activité suspecte
- Avis urgent de Microsoft 365
- Messages de Teams ou messages du support informatique
- Demandes par courriel professionnel ou autre
La requête vous redirige vers la page de connexion officielle de Microsoft et vous invite à saisir le code fourni pour « sécuriser » ou « vérifier » votre compte. C’est à cette étape que commence la prochaine phase de l’exploitation. Vous n’êtes pas sur une fausse page de connexion ni sur un portail d’hameçonnage sophistiqué : il s’agit bien d’une page de connexion Microsoft authentique, et les contrôles d’authentification sont réels.
Vous fournissez le code de votre appareil pour vous connecter comme d'habitude, vous acceptez la demande et vous pensez avoir sécurisé votre compte. Mais en réalité, vous avez authentifié l'attaquant et lui avez remis vos clés de compte.
Tout au long de ce processus, votre mot de passe n'est jamais révélé, et pourtant vous avez cédé directement votre compte.
Pourquoi l'arnaque à la connexion par code d'appareil fonctionne-t-elle si bien ?
Tout est question de tradition
Le principal problème des arnaques à la connexion par code d'appareil est qu'elles vont bien au-delà des techniques d'hameçonnage classiques. L'hameçonnage repose généralement sur une page de connexion clonée, une page de connexion similaire ou un système qui intercepte les identifiants.
L'arnaque par hameçonnage via code d'identification contourne toutes ces protections, donnant l'illusion de la légitimité. En réalité, elle ne fait même pas illusion : elle est parfaitement légitime, puisque vous interagissez avec le processus d'authentification Microsoft. L'arnaque fonctionne car tout fonctionne comme prévu ; le processus est simplement légèrement inversé pour vous.
Alors, qu'est-ce qu'un attaquant pourrait gagner en utilisant votre jeton d'accès ?
Il est clair que le soutien apporté à un agresseur est une situation déplorable.
Une fois l'authentification terminée, Microsoft émet un jeton d'accès, qui sert de preuve temporaire de la vérification de la connexion. Concrètement, le système considère que le détenteur du jeton a déjà confirmé son identité, autorisant ainsi l'accès sans avoir à saisir ses identifiants à chaque fois.
La réponse dépend alors de ce que l'attaquant peut réellement obtenir du compte ciblé. Par exemple, si votre compte Outlook est ciblé, l'attaquant peut accéder à vos courriels et, par conséquent, aux autres services associés à cette adresse (en réinitialisant les mots de passe, en accédant aux codes d'authentification à deux facteurs, etc.).
Mais si votre compte Teams est ciblé, l'attaquant pourrait se retrouver à l'intérieur du compte Teams de votre entreprise et avoir accès aux données qui s'y trouvent.
Alors, comment se protéger contre le phishing par code d'appareil ?
Une vigilance constante qui ne s'arrête jamais
En définitive, la meilleure défense contre les attaques par intrusion logicielle consiste à comprendre le fonctionnement même de la connexion aux appareils. Une compréhension élémentaire des processus de connexion suffit à vous protéger. Suite à cette attaque de phishing.
En résumé, les codes de connexion ne devraient apparaître que lorsque vous vous connectez vous-même depuis un autre appareil. Microsoft ne vous enverra jamais de code aléatoire pour sécuriser votre compte, de même qu'il ne vous demandera jamais par e-mail votre mot de passe, ni de confirmer un code d'authentification à deux facteurs (2FA), etc.
Cela ne concerne pas uniquement Microsoft. Aucune entreprise, technologique ou autre, ne devrait vous demander ces informations. Elles sont privées et vous appartiennent.
Dans la plupart des cas, vous pouvez suivre les règles de sécurité courantes pour détecter les tentatives d'hameçonnage :
- Ne saisissez jamais un code de connexion envoyé par e-mail, messagerie instantanée ou SMS.
- Traitez les demandes d'authentification inattendues de la même manière que vous traitez les demandes de mot de passe.
- Si vous recevez une demande d'authentification multifacteur que vous n'avez pas déclenchée, rejetez-la immédiatement.
- Vérifiez régulièrement votre activité de connexion Microsoft afin de repérer les applications ou sessions inconnues.
N'oubliez pas que les codes d'authentification sont des autorisations, et non des étapes de vérification. Si le processus n'a pas démarré, c'est que quelqu'un d'autre l'a fait.